โดย George Curta ·
คู่มือการผสานสำหรับองค์กร
การผสาน anonym.legal กับ Claude Enterprise
คู่มือทีละขั้นตอนสำหรับผู้ดูแลระบบและผู้ใช้ของพื้นที่ทำงาน Claude Enterprise — พร้อมภาพหน้าจอ โมเดลสิทธิ์ และการยืนยัน
https://anonym.legal/mcpการรับรอง: DCR + OAuthส่วน A — การกำหนดค่าโดยผู้ดูแลระบบ
ส่วน B — การตั้งค่าสำหรับผู้ใช้ปลายทาง
การยืนยันและอ้างอิง
1. ภาพรวมและข้อกำหนดเบื้องต้น
anonym.legal ให้บริการเซิร์ฟเวอร์ MCP (Model Context Protocol) ที่ตรวจจับ แปลงเป็นโทเค็น และย้อนกลับข้อมูลส่วนบุคคล (PII) ในข้อความ เมื่อเชื่อมต่อกับ Claude Enterprise แล้ว จะช่วยให้ Claude สามารถปิดบัง PII ก่อนส่งไปยังบุคคลที่สาม กู้คืนค่าเดิมตามที่ต้องการ และติดตามค่าใช้จ่าย / โควตา
ใครทำอะไร
- ผู้ดูแลระบบลงทะเบียนตัวเชื่อมต่อสำหรับพื้นที่ทำงานทั้งหมด ตั้งค่าเพดานสิทธิ์สำหรับทั้งองค์กร และควบคุมประตู Cowork ไม่มีสิ่งใดในที่นี้ที่ส่งผลต่อข้อมูลรับรองของผู้ใช้เฉพาะราย
- ผู้ใช้อนุญาตให้ตัวเชื่อมต่อสำหรับบัญชี Claude ของตนเองผ่าน OAuth และเลือกการตั้งค่าต่อเครื่องมือ (Always allow / Ask / Blocked) ภายในเพดานของผู้ดูแลระบบ
สิ่งที่คุณต้องมี
- พื้นที่ทำงาน Claude Enterprise (คู่มือนี้ใช้ได้กับทุกเทนแนนต์ Enterprise)
- บทบาทผู้ดูแลระบบใน Claude สำหรับส่วน A
- บัญชี anonym.legal สำหรับการจับมือ OAuth (ผู้ใช้จะเห็นหน้าต่างเข้าสู่ระบบระหว่างการเชื่อมต่อ)
- URL เซิร์ฟเวอร์ MCP: https://anonym.legal/mcp
ส่วน A
การกำหนดค่าโดยผู้ดูแลระบบ
ทุกอย่างในส่วน A เกิดขึ้นภายใต้ /admin-settings/* และต้องการบทบาทผู้ดูแลระบบ ขั้นตอนเหล่านี้ส่งผลต่อสมาชิกทุกคนในองค์กรของคุณ
2. ผู้ดูแลระบบ — เพิ่มตัวเชื่อมต่อแบบกำหนดเอง
Claude จัดส่งไดเรกทอรีของตัวเชื่อมต่อจากบุคคลที่หนึ่งและพันธมิตร แต่ anonym.legal ถูกเพิ่มเป็นตัวเชื่อมต่อ Web แบบกำหนดเอง เริ่มต้นจาก https://claude.ai/admin-settings/connectors
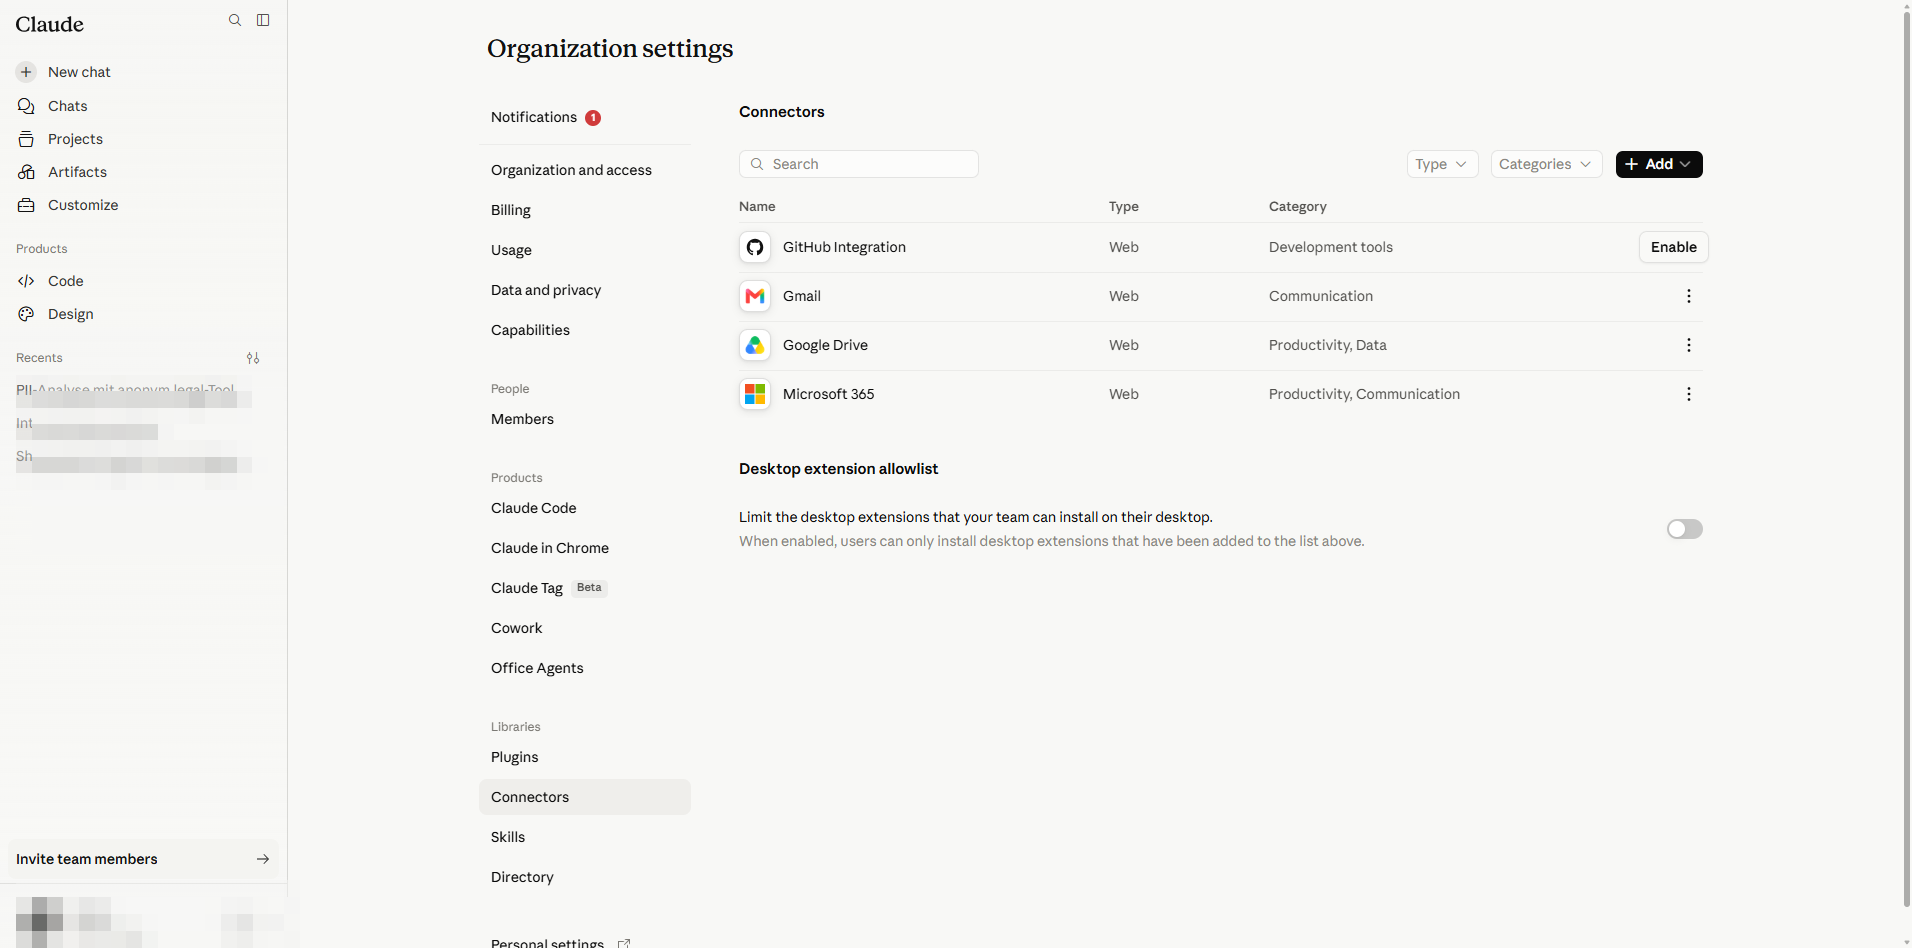
- 1
คลิก Add connector เมนูแสดงสองตัวเลือก: All available (ไดเรกทอรีที่คัดเลือกแล้ว) และ Custom
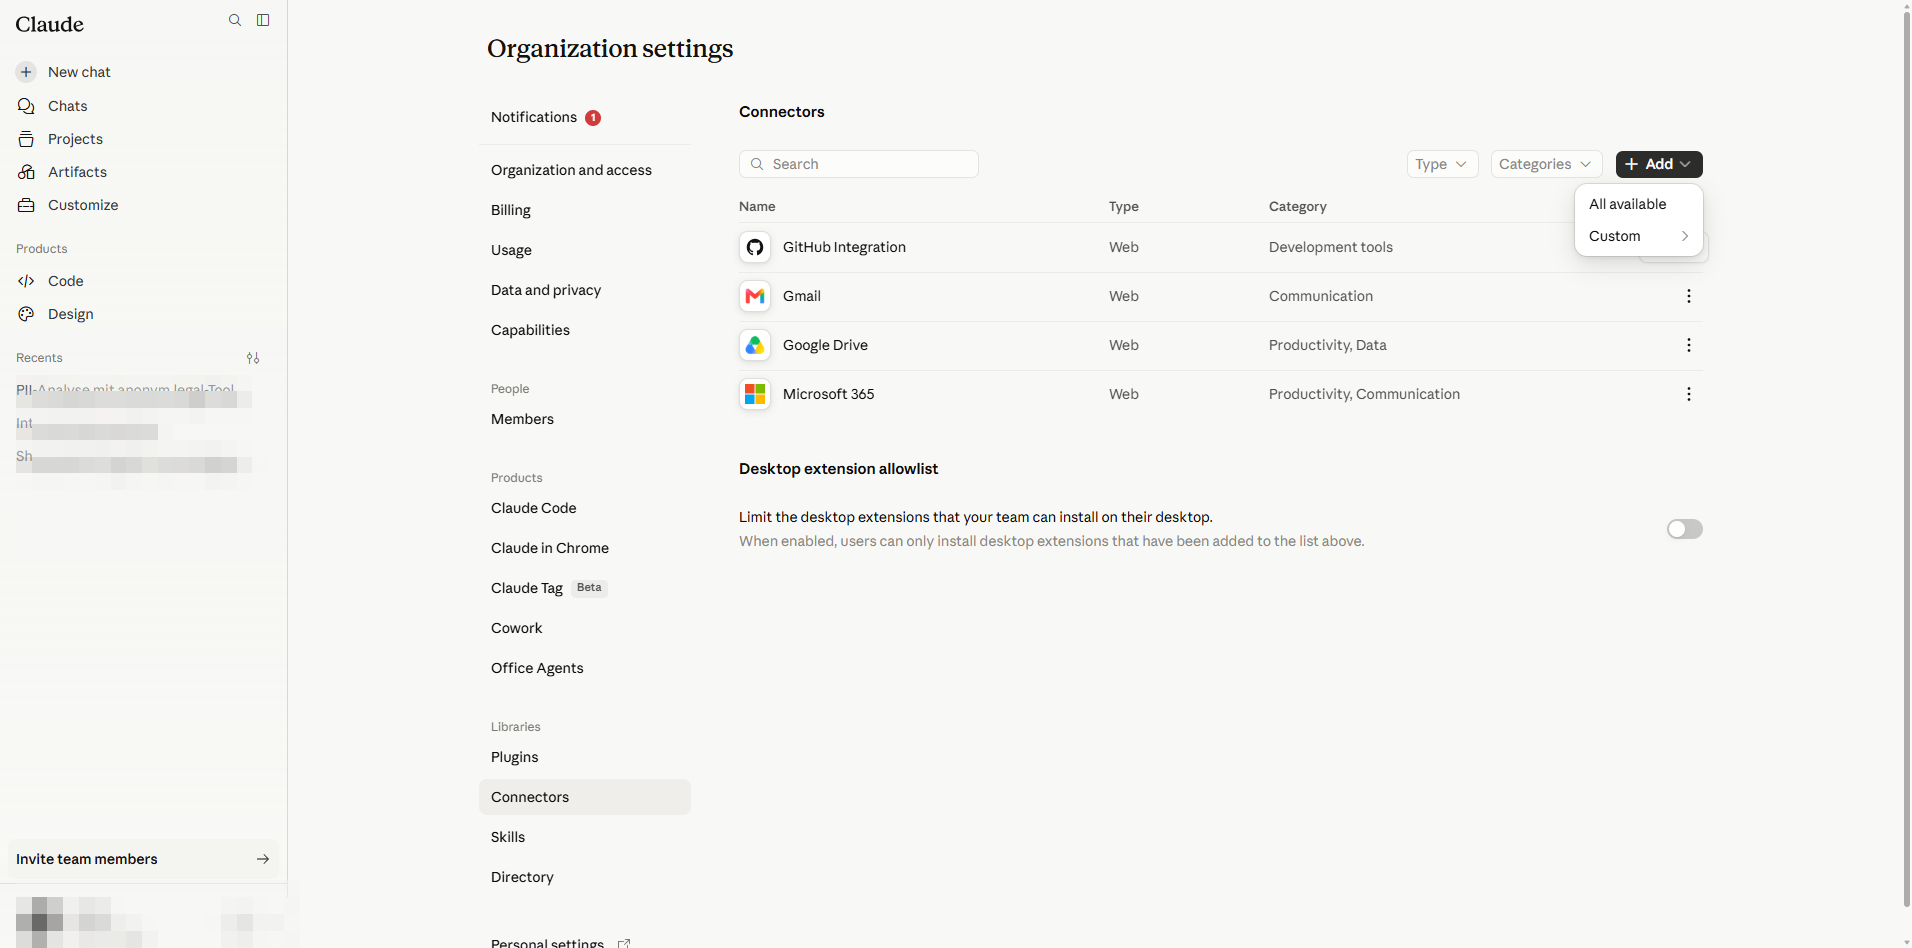
เมนูเพิ่มตัวเชื่อมต่อ: เลือก Custom สำหรับเซิร์ฟเวอร์ MCP ใด ๆ - 2
วางเมาส์เหนือ Custom เมนูย่อยจะเสนอ Web หรือ Desktop anonym.legal เป็นจุดเชื่อมต่อ MCP ที่โฮสต์ ดังนั้นเลือก Web
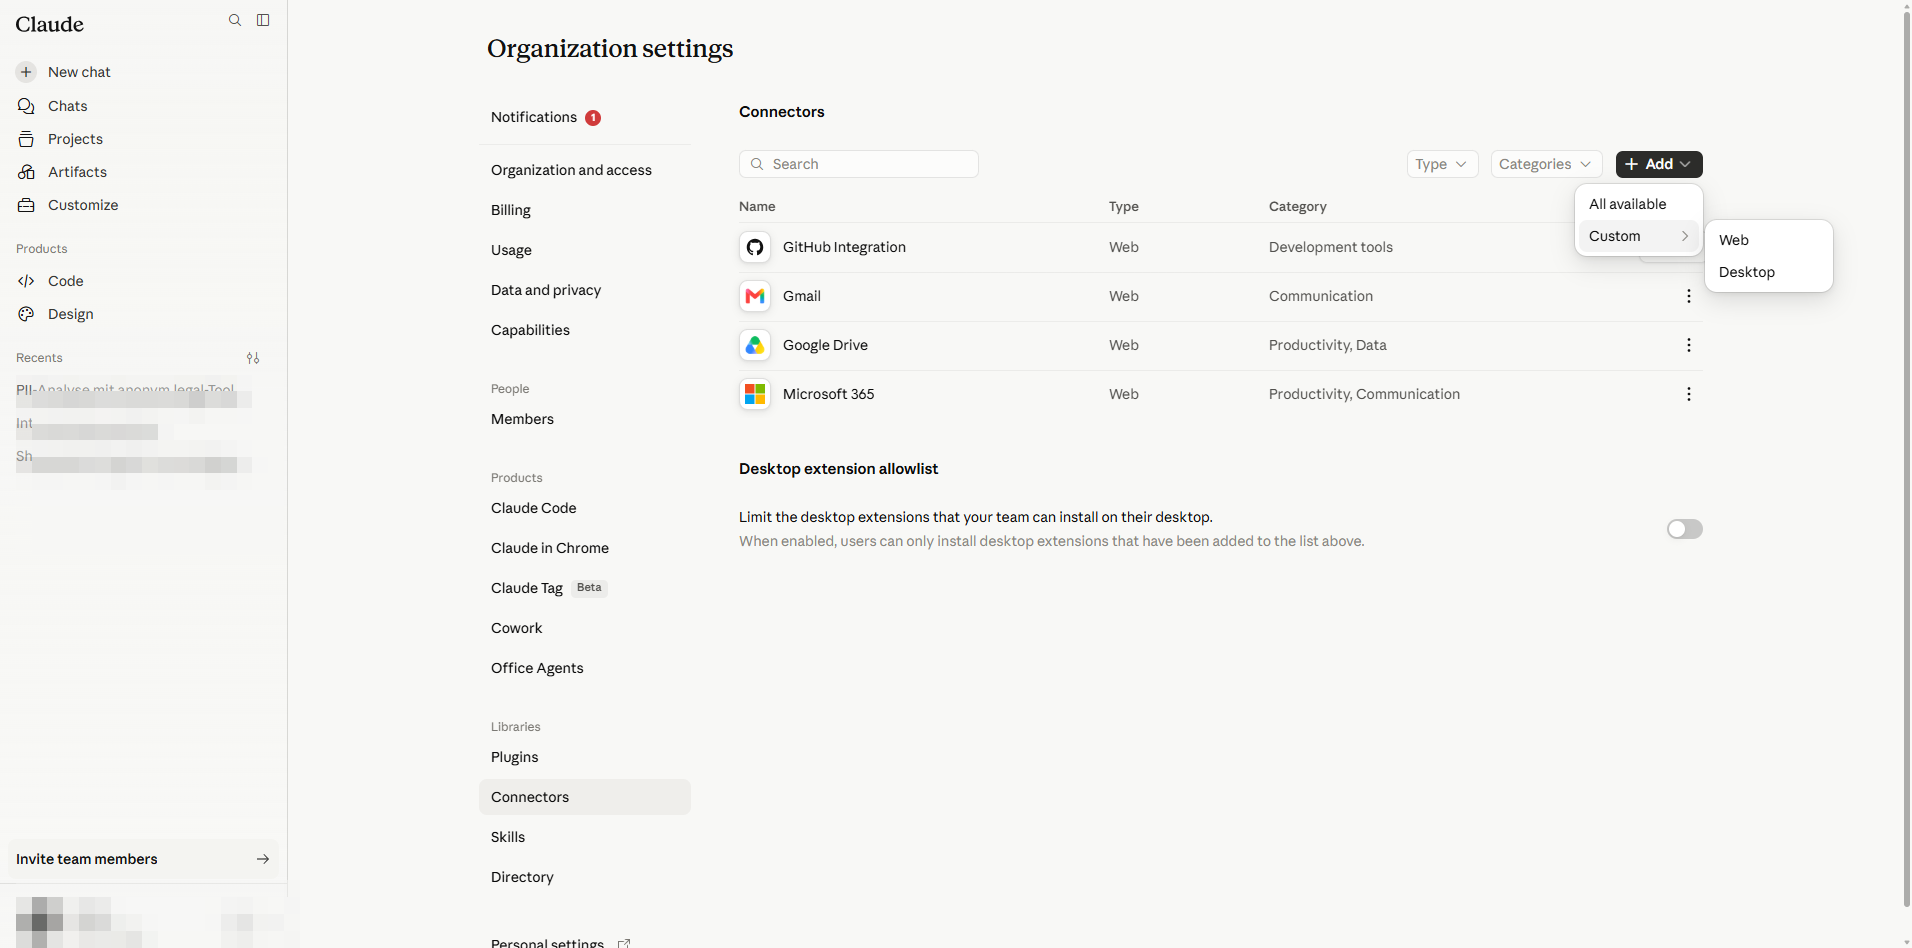
เลือก Web สำหรับเซิร์ฟเวอร์ MCP ระยะไกล Desktop สำหรับเซิร์ฟเวอร์ที่โฮสต์ภายในเครื่อง - 3
กล่องโต้ตอบ Add custom connector จะเปิดขึ้น (ปัจจุบันเป็น BETA)
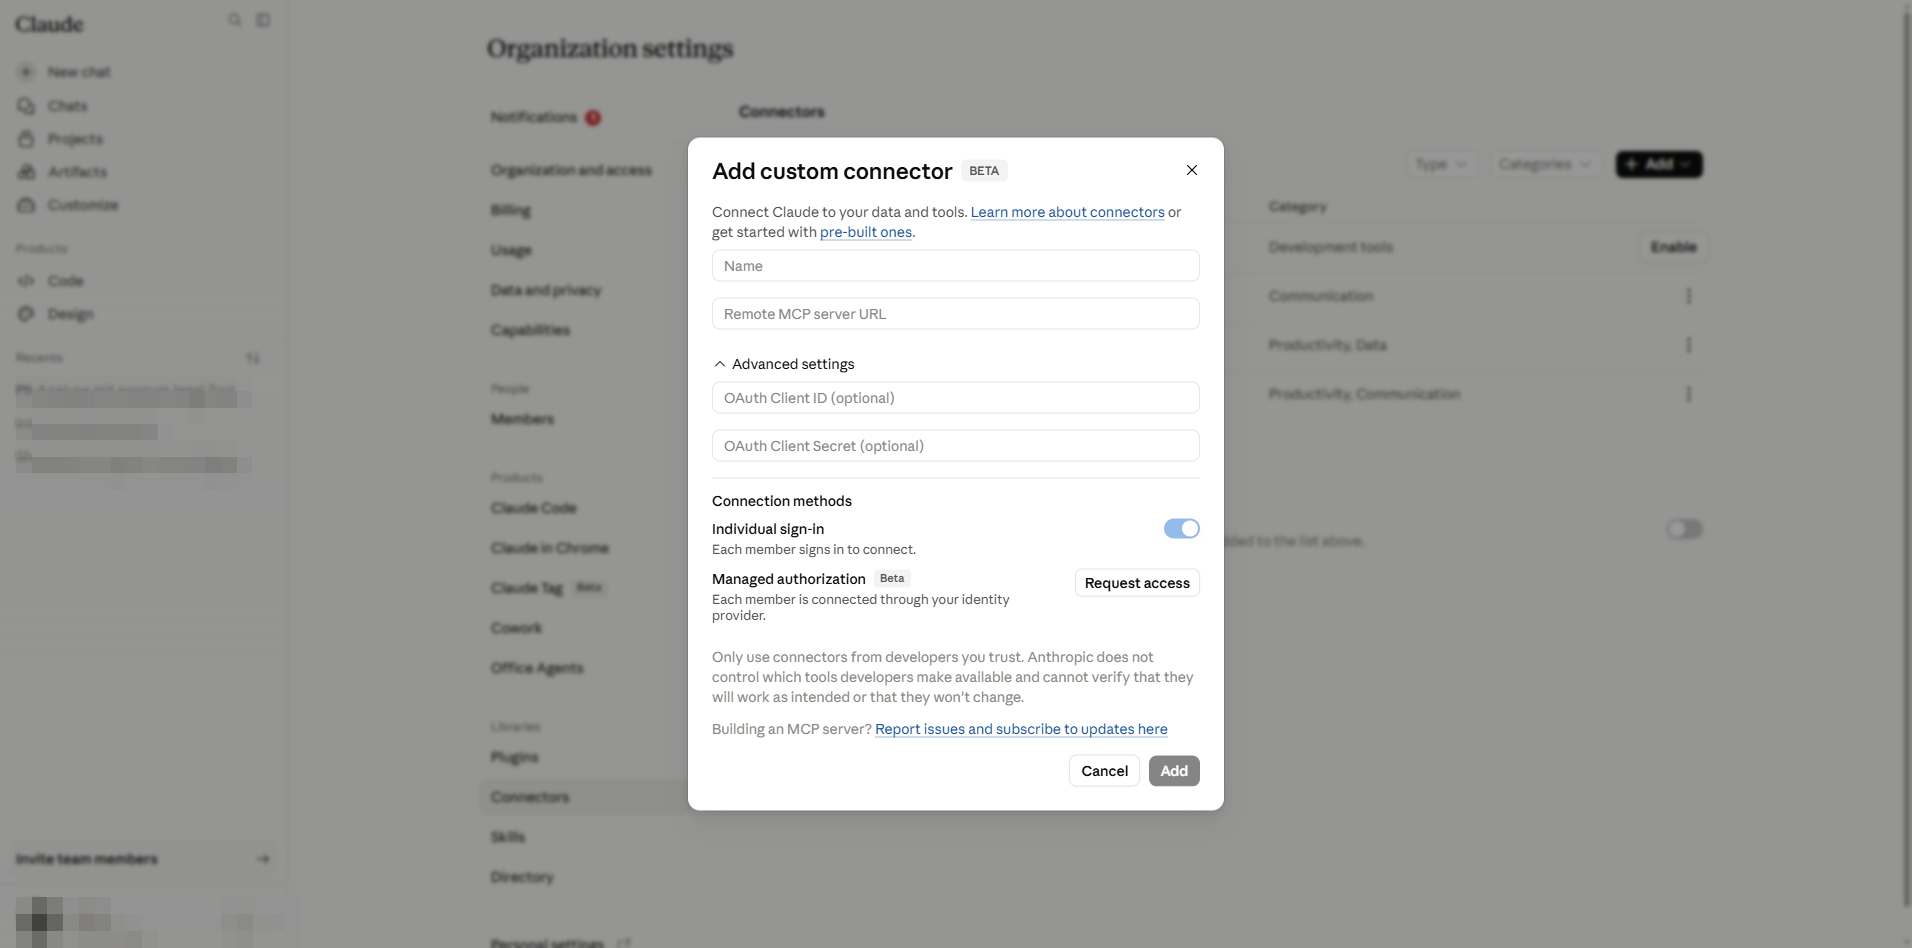
กล่องโต้ตอบว่าง ช่อง: Name, Remote MCP server URL, OAuth Client ID/Secret แบบเลือกได้, วิธีการให้สิทธิ์ - 4
กรอกข้อมูลในช่องต่าง ๆ:
- Name: anonym.legal (แสดงแก่ผู้ใช้ในแชทและการตั้งค่า)
- Remote MCP server URL: https://anonym.legal/mcp
- ปล่อย OAuth Client ID และ Client Secret ว่างไว้ anonym.legal รองรับ Dynamic Client Registration (DCR) ดังนั้น Claude จะเจรจาข้อมูลรับรองไคลเอ็นต์โดยอัตโนมัติ การกรอกช่องเหล่านี้จำเป็นเฉพาะเมื่อผู้ให้บริการ MCP ไม่รองรับ DCR
- เลือก Individual sign-in ไว้ (ค่าเริ่มต้น) ผู้ใช้แต่ละคนอนุญาตด้วยบัญชี anonym.legal ของตนเอง
- ตัวเลือก Managed authorization (Beta) ถูกปิดใช้งาน เว้นแต่เทนแนนต์ของคุณอยู่ในรายการรอ enterprise-managed-auth ในโหมด managed องค์กรของคุณจะเป็นเจ้าของโทเค็นแบบรวมศูนย์แทนที่จะเป็นผู้ใช้แต่ละคน
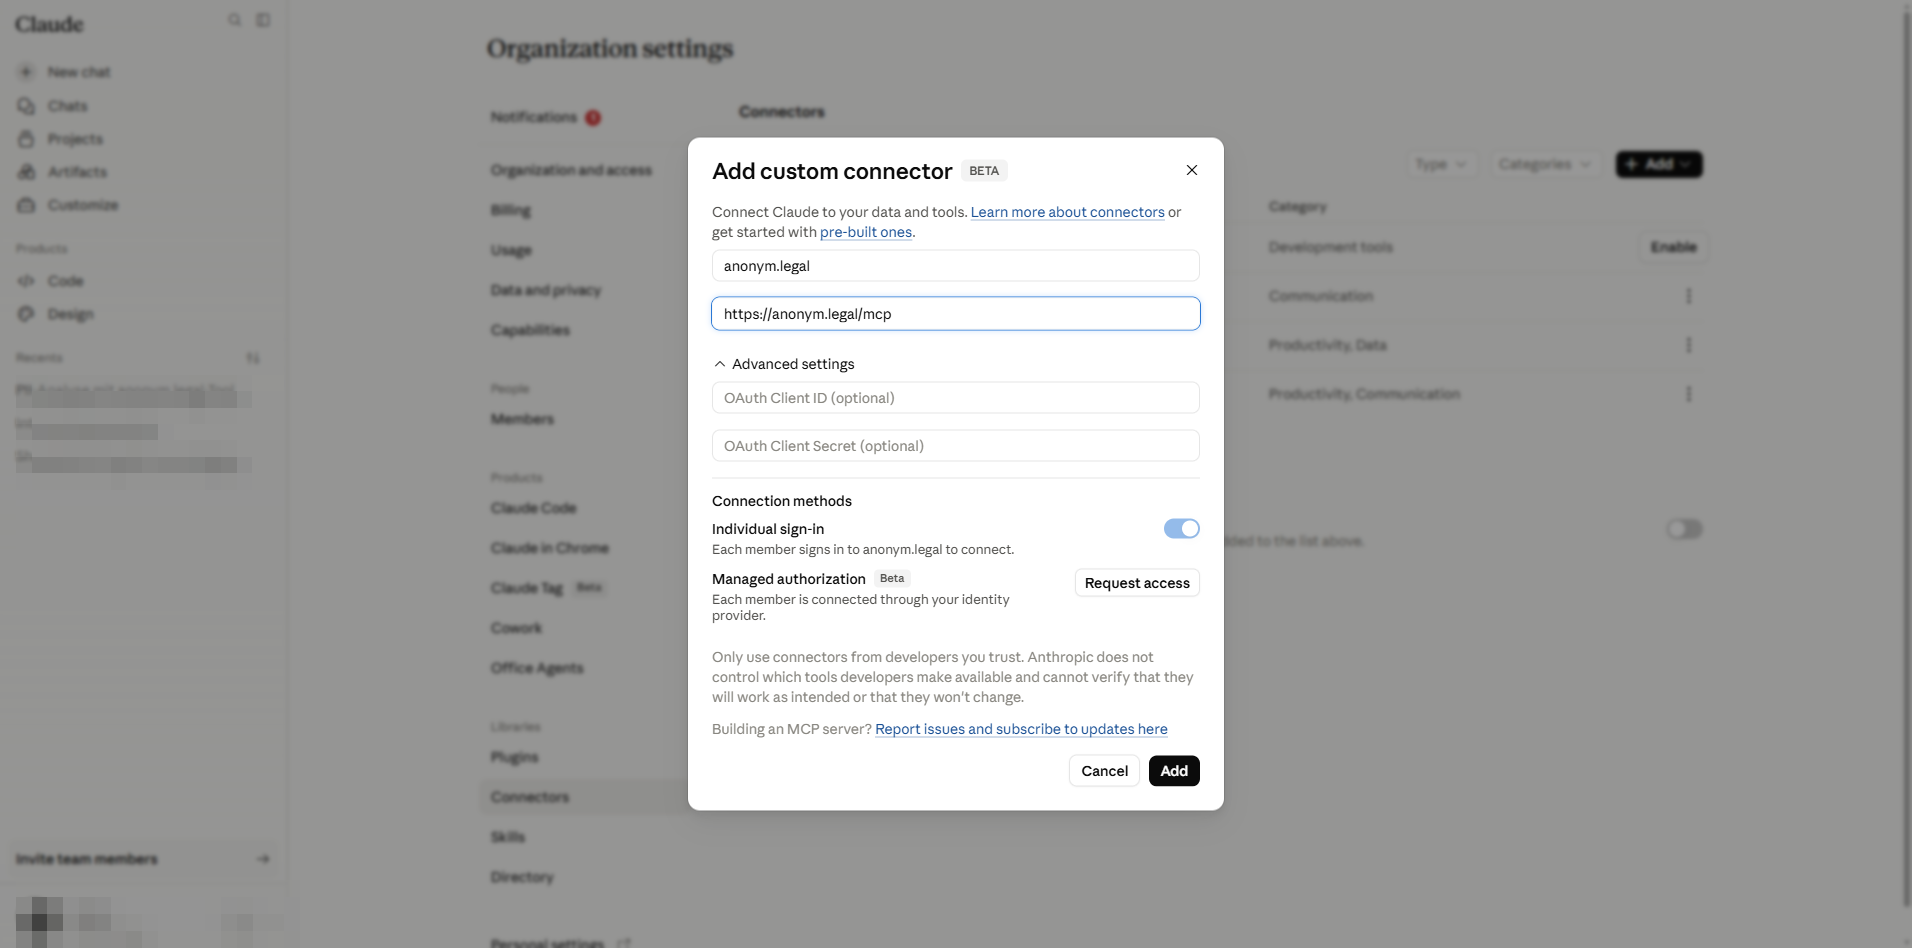
กล่องโต้ตอบที่กรอกแล้ว คำเตือน: เปิดใช้งานตัวเชื่อมต่อจากนักพัฒนาที่คุณไว้วางใจเท่านั้น — เซิร์ฟเวอร์ที่เป็นอันตรายสามารถแทรกคำสั่ง ("prompt injection") ผ่านการตอบสนองของเครื่องมือ - 5
คลิก Add ตัวเชื่อมต่อจะปรากฏในรายการ Connectors ผู้ใช้ยังไม่สามารถใช้ได้ — แต่ละคนต้องทำส่วน B
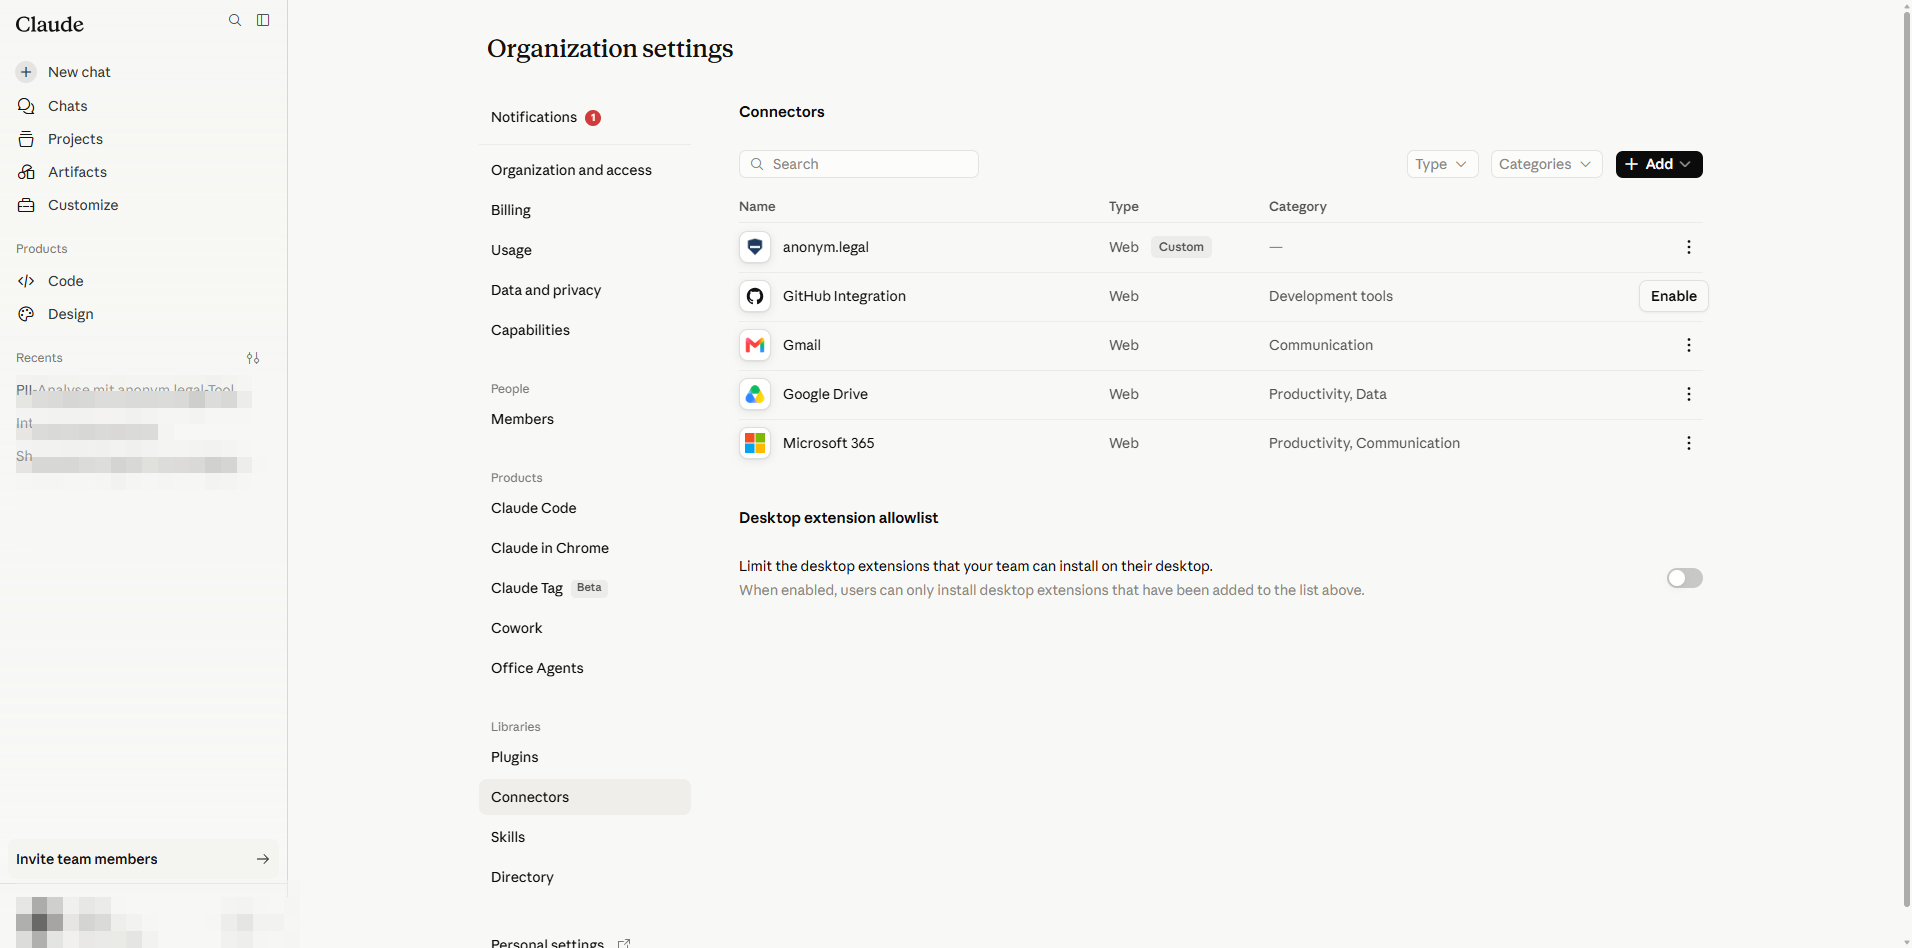
ลงทะเบียนแล้ว ใครก็ตามในองค์กรของคุณตอนนี้สามารถเปิดใช้งานได้จากหน้า Customize ของตนเอง
3. ผู้ดูแลระบบ — กำหนดค่าเพดานสิทธิ์เครื่องมือ
คลิกที่แถว anonym.legal เพื่อเปิดรายละเอียด ตัวเลือกสิทธิ์ของผู้ดูแลระบบสร้างเพดาน: ผู้ใช้แต่ละคนสามารถเท่ากับหรือเข้มงวดกว่าได้ แต่ไม่มีทางผ่อนปรนได้เลย
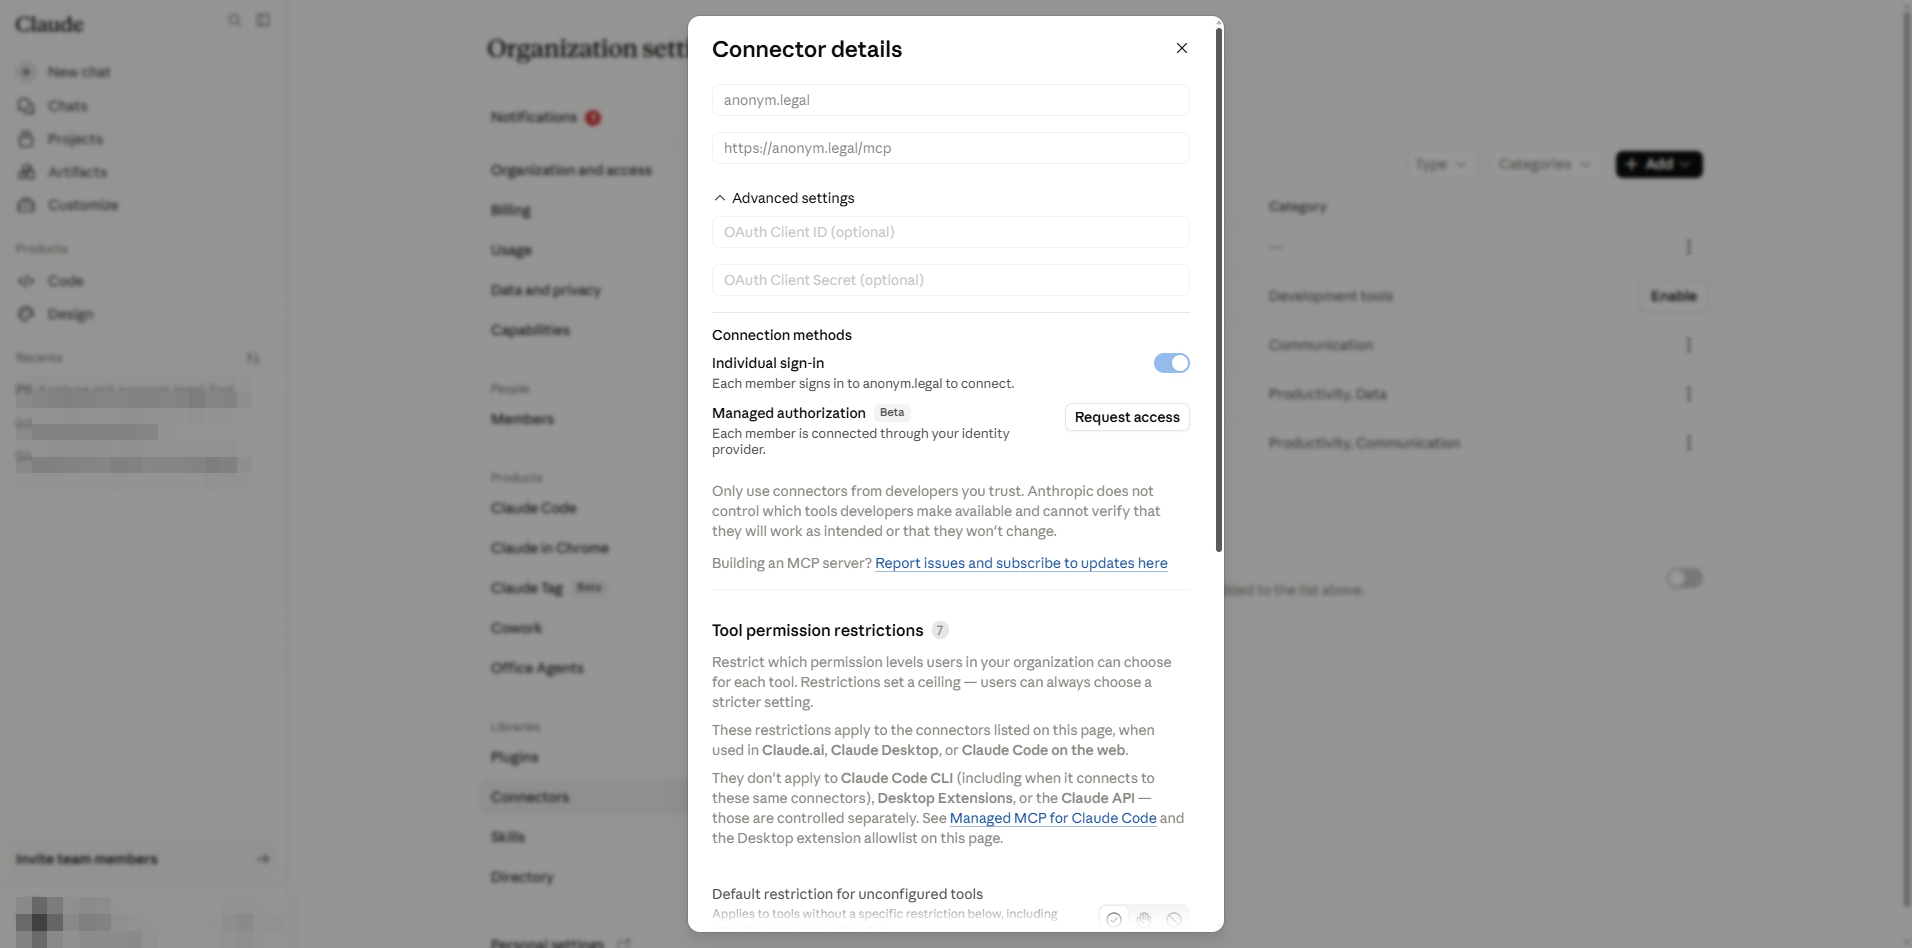
ข้อจำกัดเริ่มต้นสำหรับเครื่องมือที่ยังไม่ได้กำหนดค่า
การควบคุมแรกกำหนดสิ่งที่เกิดขึ้นเมื่อ anonym.legal แนะนำเครื่องมือใหม่ที่ยังไม่ได้อยู่ในรายการนี้ เลือก Blocked เพื่อท่าทางที่ปลอดภัยที่สุด เครื่องมือที่มีอยู่แล้วที่กำหนดค่าไว้จะไม่ได้รับผลกระทบ
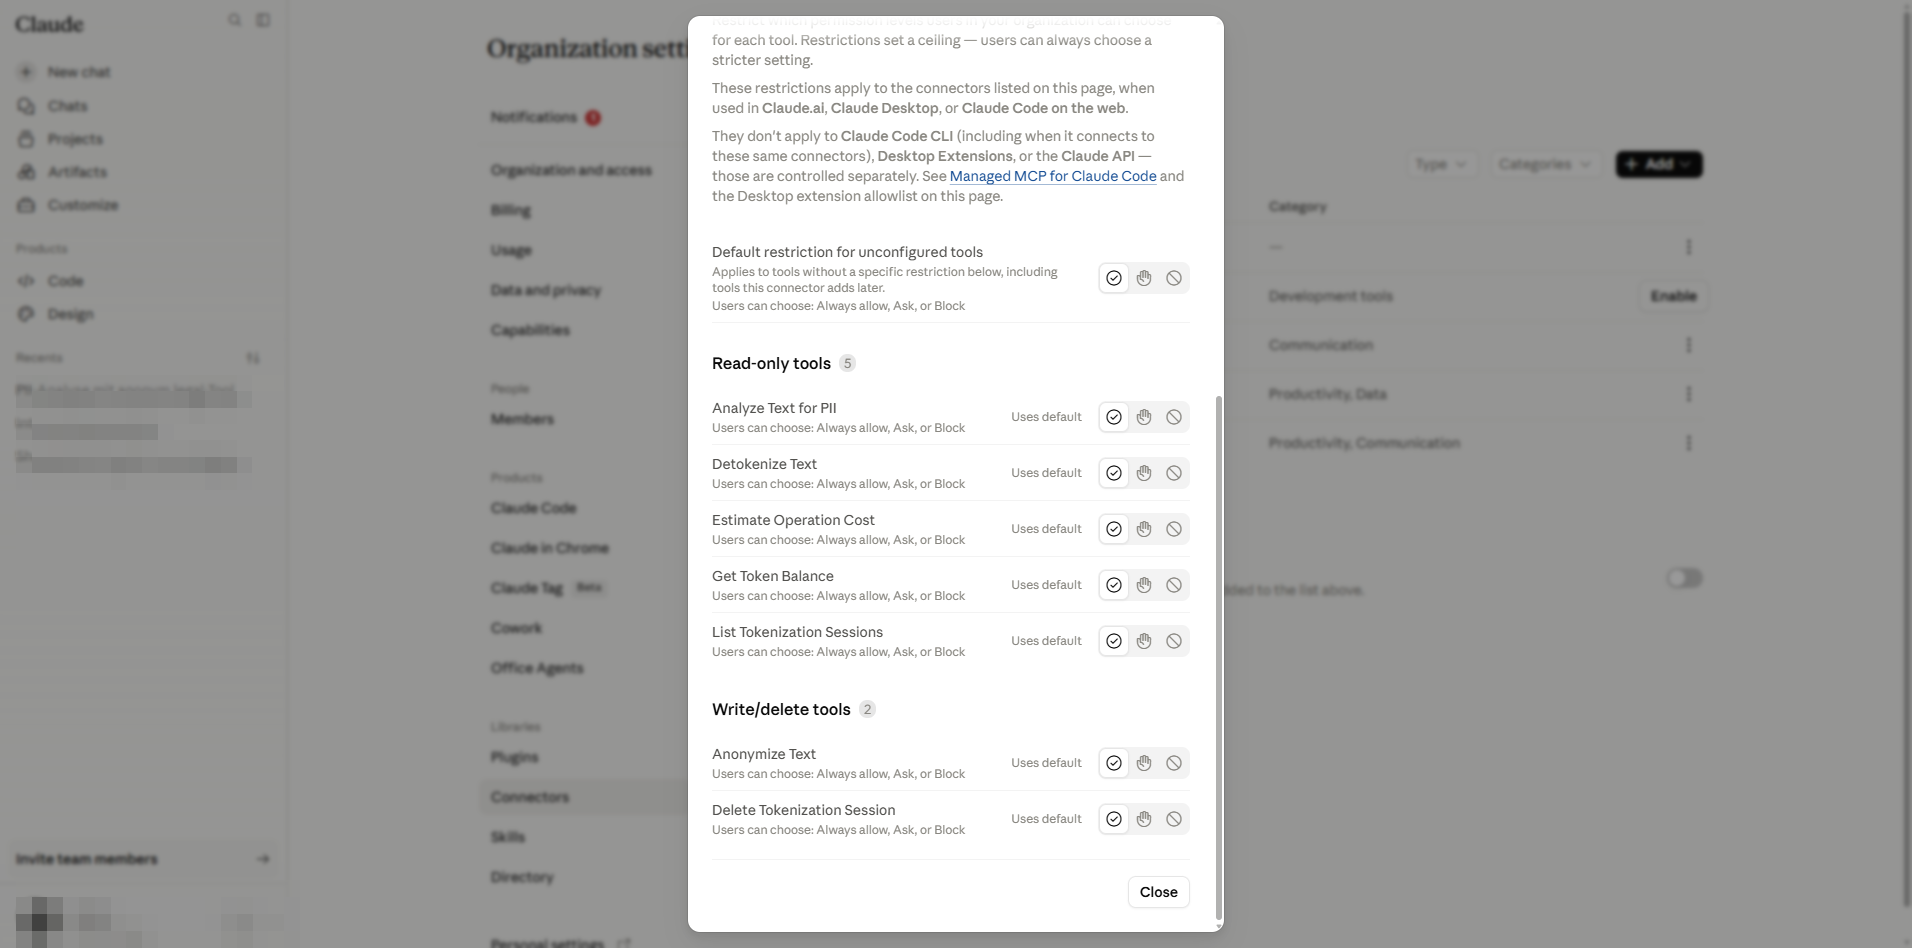
เครื่องมืออ่านอย่างเดียว
เครื่องมือเหล่านี้เรียก anonym.legal โดยไม่เปลี่ยนแปลงสถานะฝั่งผู้ให้บริการ ในการเปิดตัวนี้ ทั้งหกรายการถูกตั้งค่าเป็น Always allow เพื่อให้ผู้ใช้ปลายทางสามารถเรียกใช้ได้อย่างราบรื่น
- Analyze Text for PII — ตรวจจับเอนทิตี PII ในตัวอย่างข้อความ
- Detokenize Text — ย้อนกลับการไม่ระบุตัวตนโดยใช้โทเค็นเซสชัน
- Estimate Operation Cost — คำนวณราคาแบบทดลองก่อนการเรียกจริง
- Get Token Balance — โควตาที่เหลือสำหรับบัญชี
- List Tokenization Sessions — เซสชันที่ผู้ใช้นี้สร้างขึ้น
- List Presets — รายการพรีเซ็ตการทำให้ไม่ระบุตัวตนแบบมาตรฐาน (builtin), ส่วนบุคคล (personal) และสาธารณะ (public) ที่พร้อมส่งต่อให้เครื่องมืออื่น
เครื่องมือเขียน / ลบ
เครื่องมือเหล่านี้สร้างหรือทำลายสถานะบน anonym.legal (เซสชันการโทเค็นหรือระเบียนของมัน) องค์กรของคุณอนุญาต แต่เทนแนนต์ที่ละเอียดอ่อนสามารถบังคับ Approval required เพื่อให้ Claude ต้องถามผู้ใช้ก่อนการเรียกทุกครั้ง
- Anonymize Text — แทนที่ PII ด้วยโทเค็นที่ย้อนกลับได้ (สร้างเซสชันการโทเค็น)
- Delete Tokenization Session — ลบเซสชันและโทเค็นของมันแบบย้อนกลับไม่ได้
- Redact PII in Image — การตรวจจับด้วย OCR ที่ลบหรือวิเคราะห์ PII ในภาพ PNG/JPEG (ใช้โทเค็น; ต้องเปิดใช้งานการลบข้อมูลในภาพก่อน)
4. ผู้ดูแลระบบ — ประตู Cowork สำหรับ "Always allow"
แยกต่างหากจากตารางต่อเครื่องมือ การตั้งค่า Cowork / agent ของ Claude จะกำหนดว่าระดับ "Always allow" สามารถใช้ได้กับเครื่องมือตัวเชื่อมต่อเลยหรือไม่ ไปยัง https://claude.ai/admin-settings/cowork
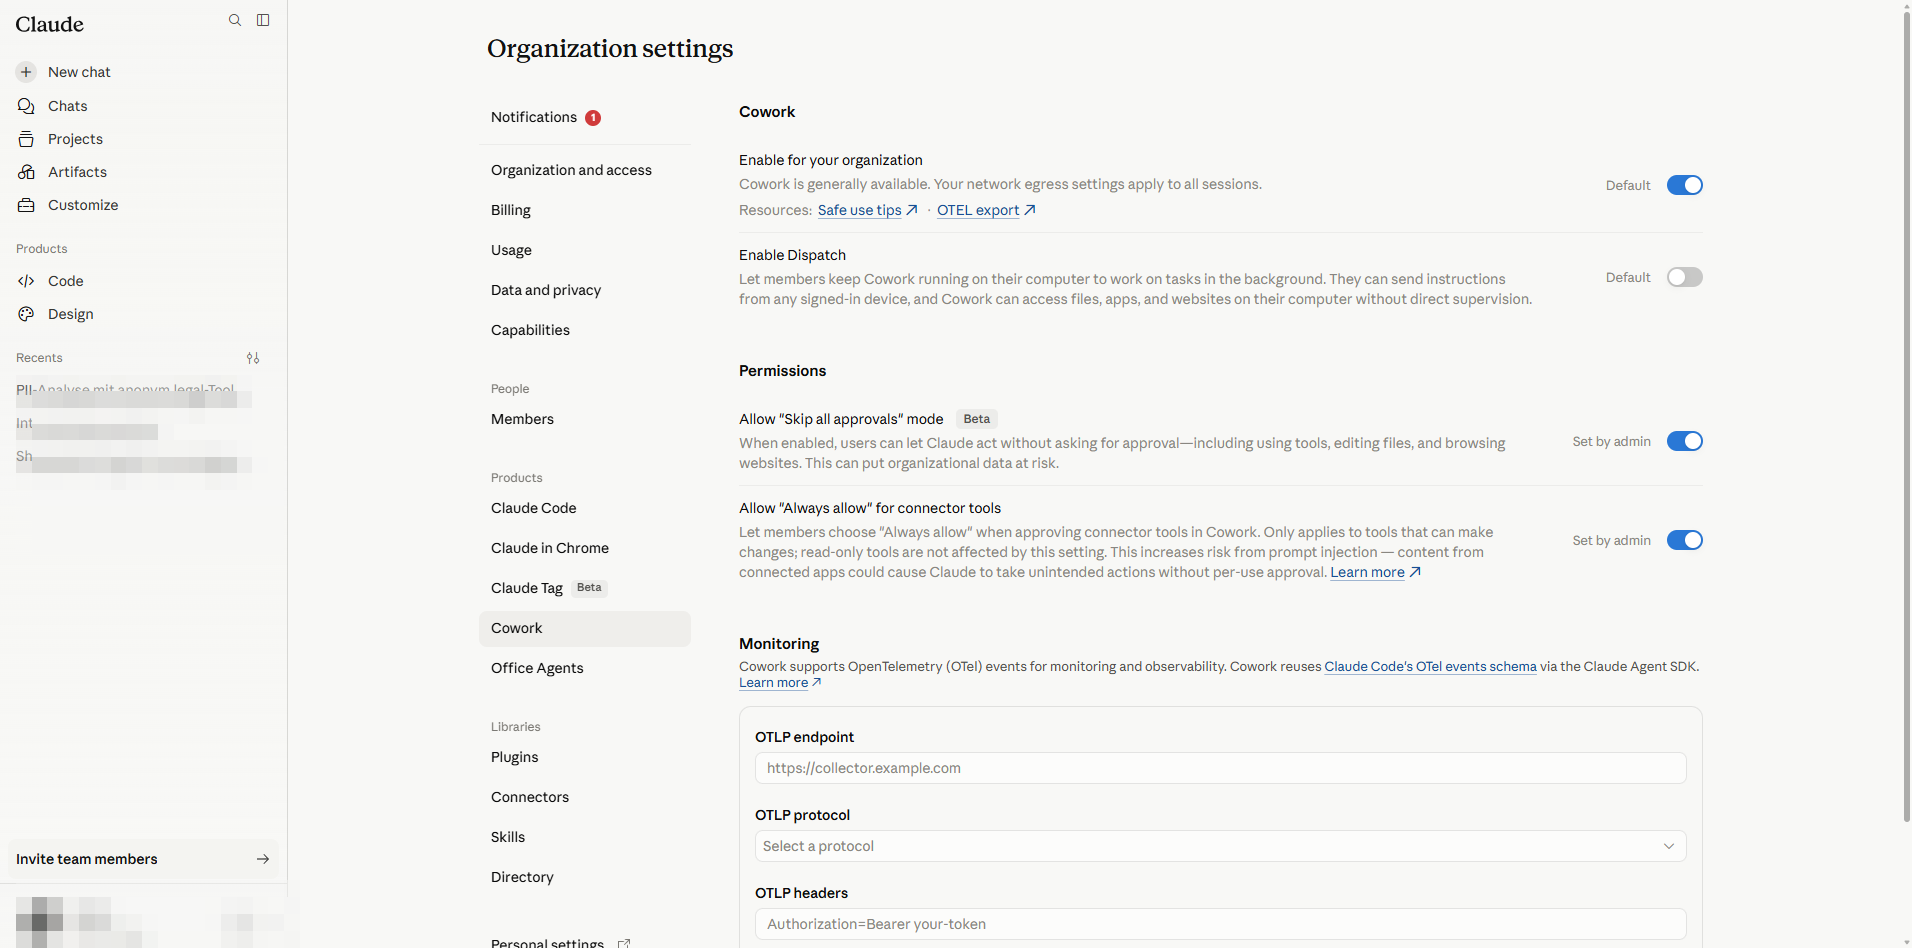
- Enable for your organization — ต้องเปิดเพื่อให้ตัวเชื่อมต่อทำงานแบบ agent ได้เลย
- Enable Dispatch — ควบคุมคุณสมบัติ Dispatch ไม่เกี่ยวข้องกับสิทธิ์ตัวเชื่อมต่อ
- Allow "Skip all approvals" mode (Beta) — อันตราย: ผู้ใช้จะได้สวิตช์ครั้งเดียวเพื่อข้ามคำสั่งทั้งหมด ปิดไว้สำหรับปริมาณงานที่ถูกกำกับดูแล
- Allow "Always allow" for connector tools — เมื่อปิด ผู้ใช้ไม่สามารถบันทึกการตั้งค่า "Always allow" ได้ แม้กระทั่งเครื่องมืออ่านอย่างเดียวก็จะได้ประสบการณ์ "Ask each time" เมื่อเปิด ผู้ใช้ยังคงถูกจำกัดโดยเพดานของผู้ดูแลระบบต่อเครื่องมือ
5. ผู้ดูแลระบบ — รีเซ็ต / ลบตัวเชื่อมต่อ
ใช้ขั้นตอนเหล่านี้เมื่อตัวเชื่อมต่อต้องติดตั้งใหม่แบบสะอาด (เช่น หลังจากเปลี่ยน URL การส่ง หมุนเวียนข้อมูลรับรองไคลเอ็นต์ หรือยุติการผสาน) การลบเป็นระดับองค์กรและทำให้การให้สิทธิ์ OAuth ของผู้ใช้ทุกคนใช้งานไม่ได้
- 1
เปิดตาราง Connectors ของผู้ดูแลระบบที่ https://claude.ai/admin-settings/connectors ค้นหาแถว anonym.legal
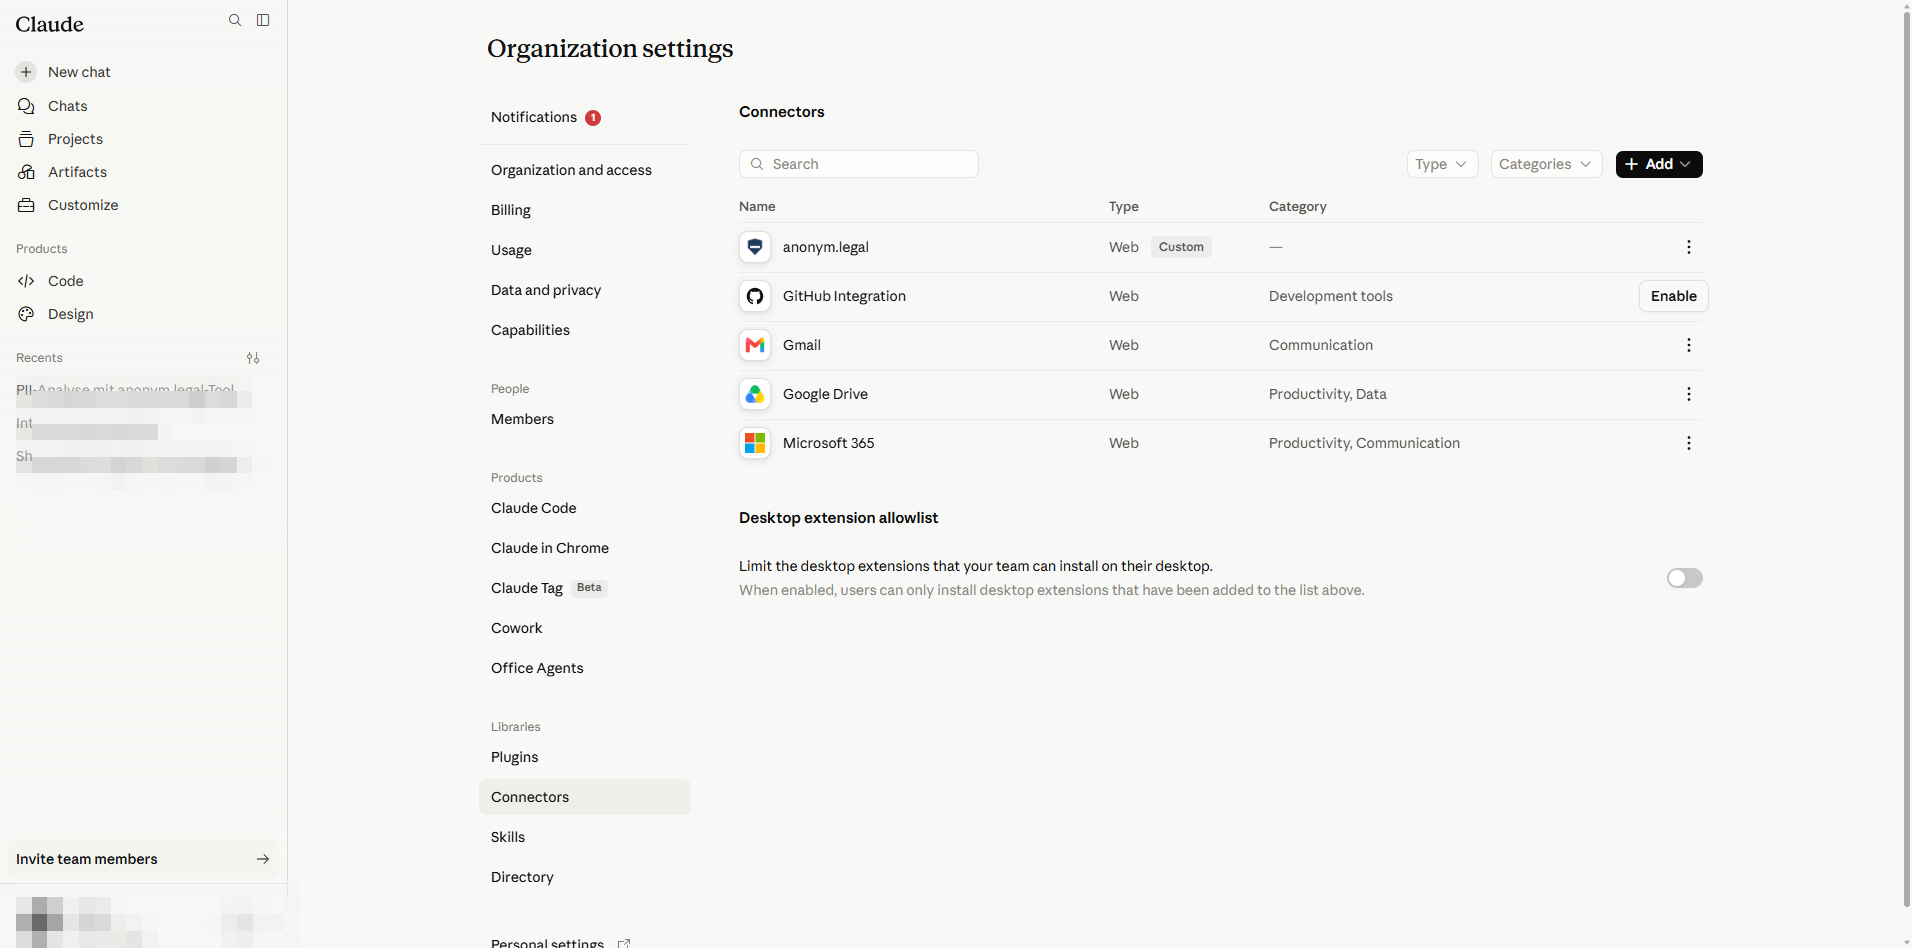
Admin → Connectors - 2
คลิกไอคอน More options (⋯) บนแถวและเลือก Delete
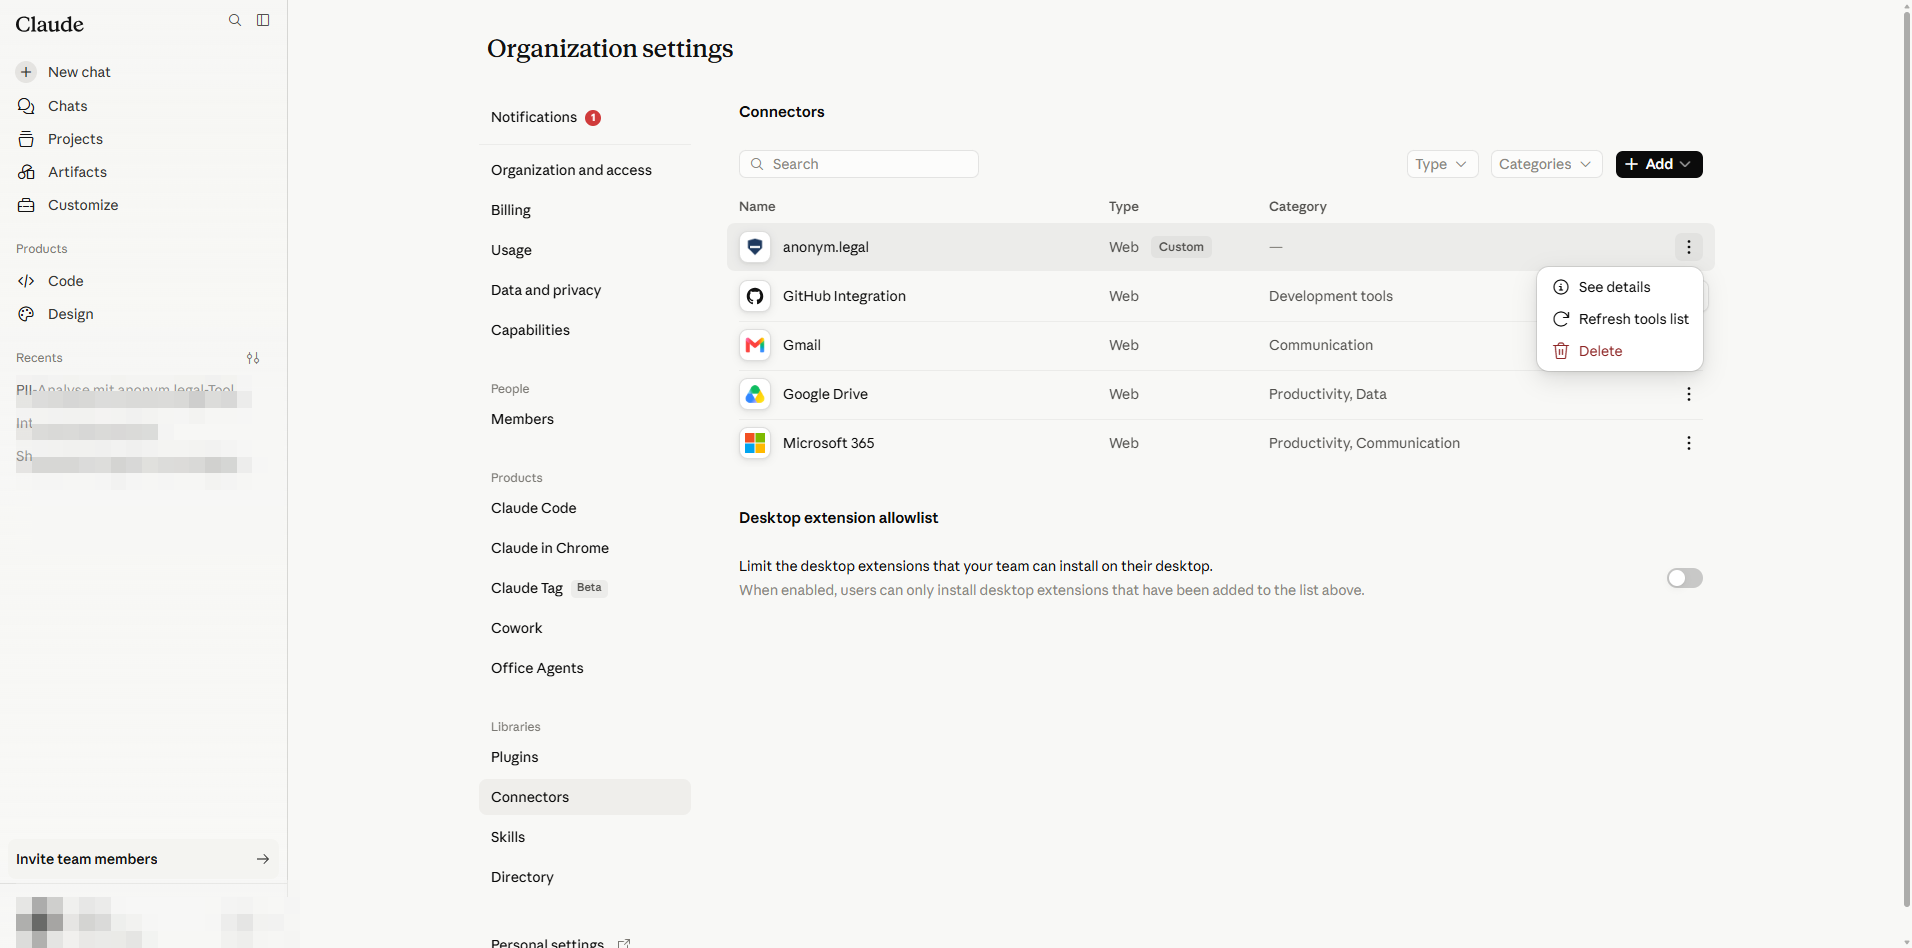
เมนูบริบทของแถว: Delete ลบตัวเชื่อมต่อสำหรับทั้งองค์กร - 3
ยืนยันในกล่องโต้ตอบ Remove anonym.legal for your team?
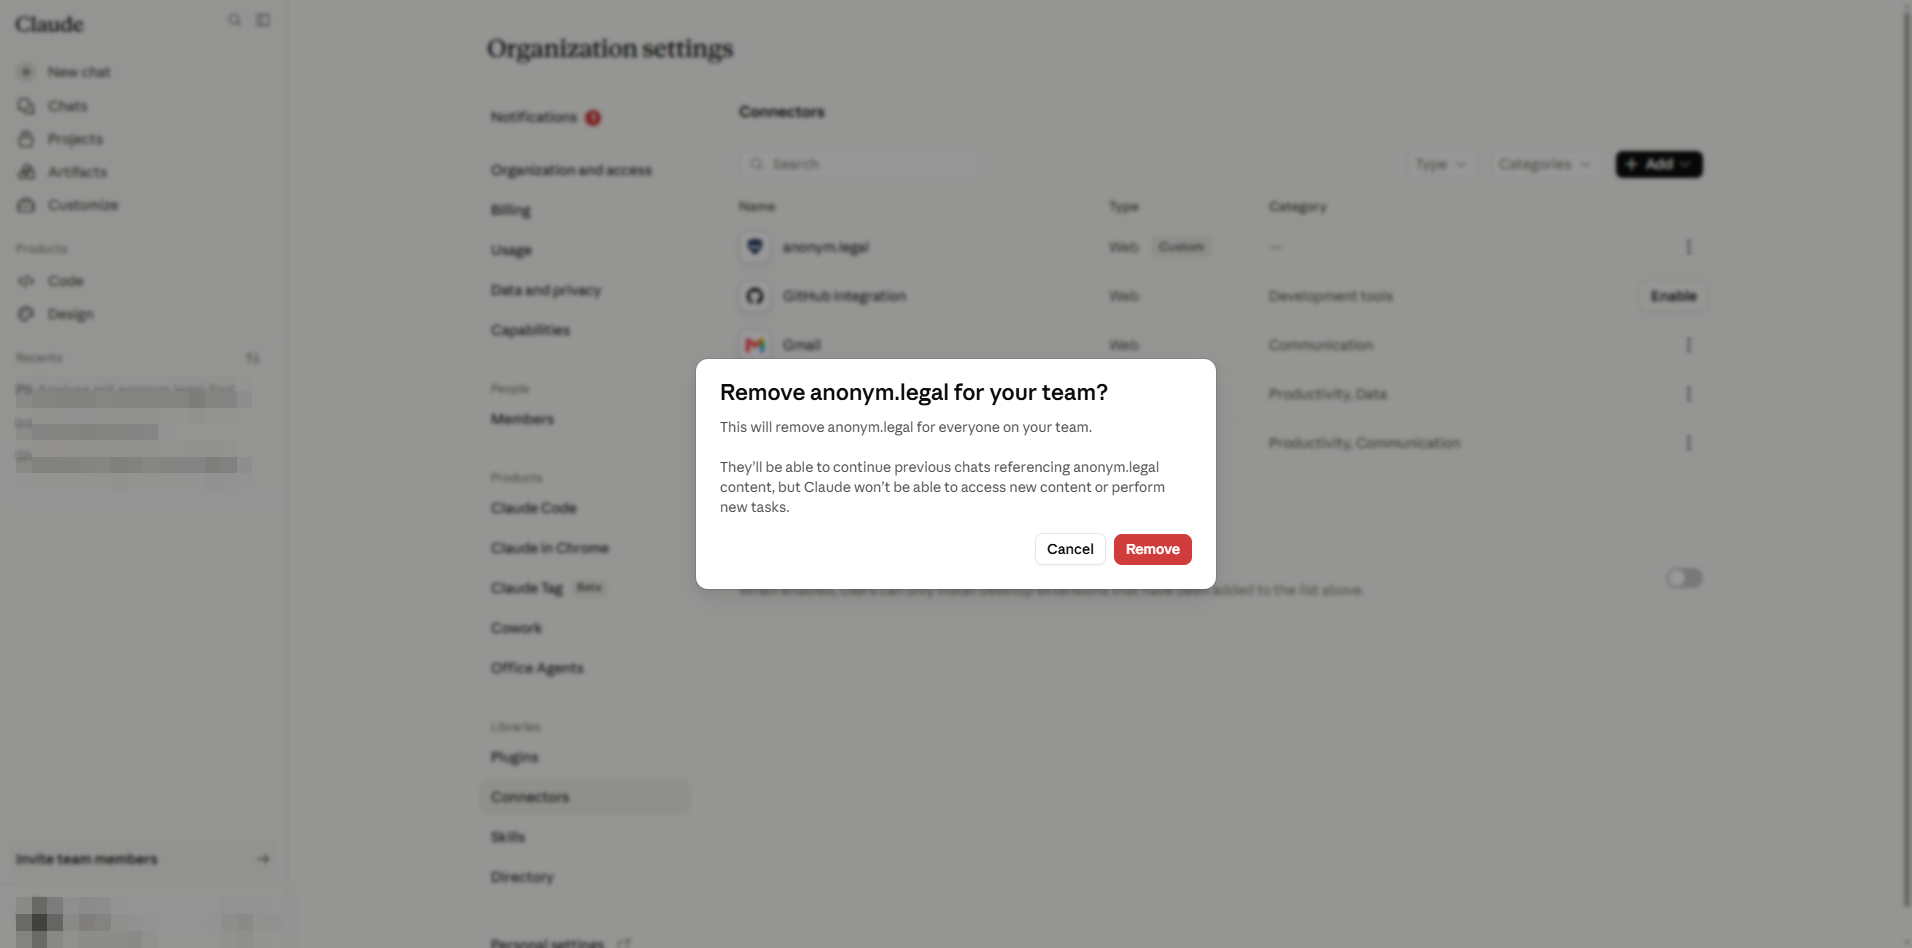
การยืนยันการลบ ซึ่งจะยกเลิกการลงทะเบียนเซิร์ฟเวอร์สำหรับผู้ใช้ทุกคนในพื้นที่ทำงาน - 4
ตารางจะรีเฟรชโดยไม่มีตัวเชื่อมต่อ ผู้ใช้ที่เชื่อมต่อไว้จะเห็นมันหายไปจากหน้า Customize ของตน
สถานะสะอาด — ปลอดภัยที่จะเพิ่มใหม่ผ่าน §2 ด้วยการตั้งค่าใหม่
ส่วน B
การตั้งค่าสำหรับผู้ใช้ปลายทาง
ทุกอย่างในส่วน B เกิดขึ้นภายใต้ /customize/* และจำกัดเฉพาะบัญชีของผู้ใช้ปัจจุบัน ผู้ดูแลระบบไม่ต้องทำขั้นตอนเหล่านี้สำหรับผู้ใช้คนอื่น
6. ผู้ใช้ — เชื่อมต่อและเข้าสู่ระบบผ่าน OAuth
เมื่อผู้ดูแลระบบเผยแพร่ตัวเชื่อมต่อแล้ว (ส่วน A) ผู้ใช้แต่ละคนเปิดใช้งานหนึ่งครั้งบนบัญชีของตน
- 1
เปิดแถบด้านข้าง → Customize หรือไปที่ https://claude.ai/customize/connectors แผง Connectors ระดับผู้ใช้แสดงรายการทุกอย่างที่องค์กรได้เผยแพร่
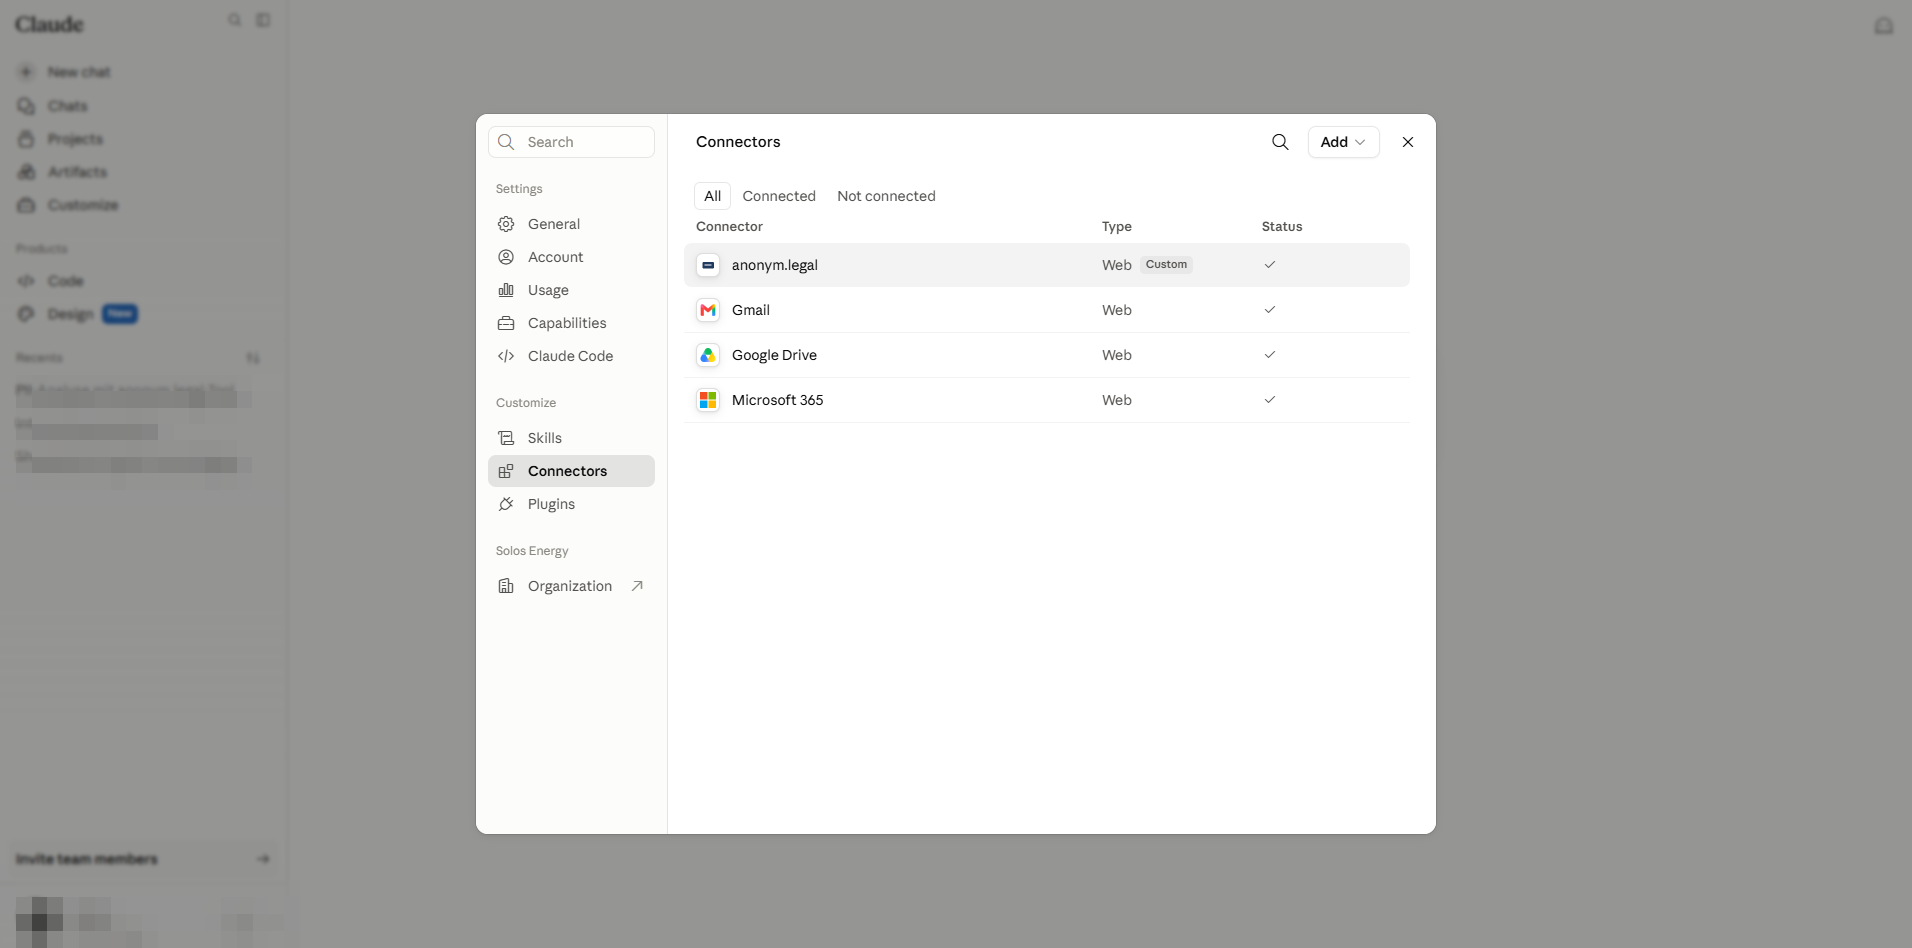
มุมมองของผู้ใช้ anonym.legal ทำเครื่องหมายว่าเป็น Custom และในบัญชีนี้ Connected แล้ว - 2
หากแถวแสดง Get started ให้คลิก ป็อปอัปจะเปิดหน้าอนุญาต OAuth ของ anonym.legal เข้าสู่ระบบด้วยข้อมูลรับรอง anonym.legal ของคุณ ให้สิทธิ์การเข้าถึง → ป็อปอัปปิดและแถวเปลี่ยนเป็น Connected โทเค็นถูกจัดเก็บต่อผู้ใช้ ผู้ดูแลระบบไม่เห็นข้อมูลรับรองของคุณ
- 3
คลิกที่แถว (หรือการดำเนินการ View) เพื่อเปิดแผงรายละเอียดตัวเชื่อมต่อ ที่นี่คุณสามารถคัดลอก URL เซิร์ฟเวอร์ MCP, Disconnect, หรือเข้าถึงเมนูการดำเนินการของแถว
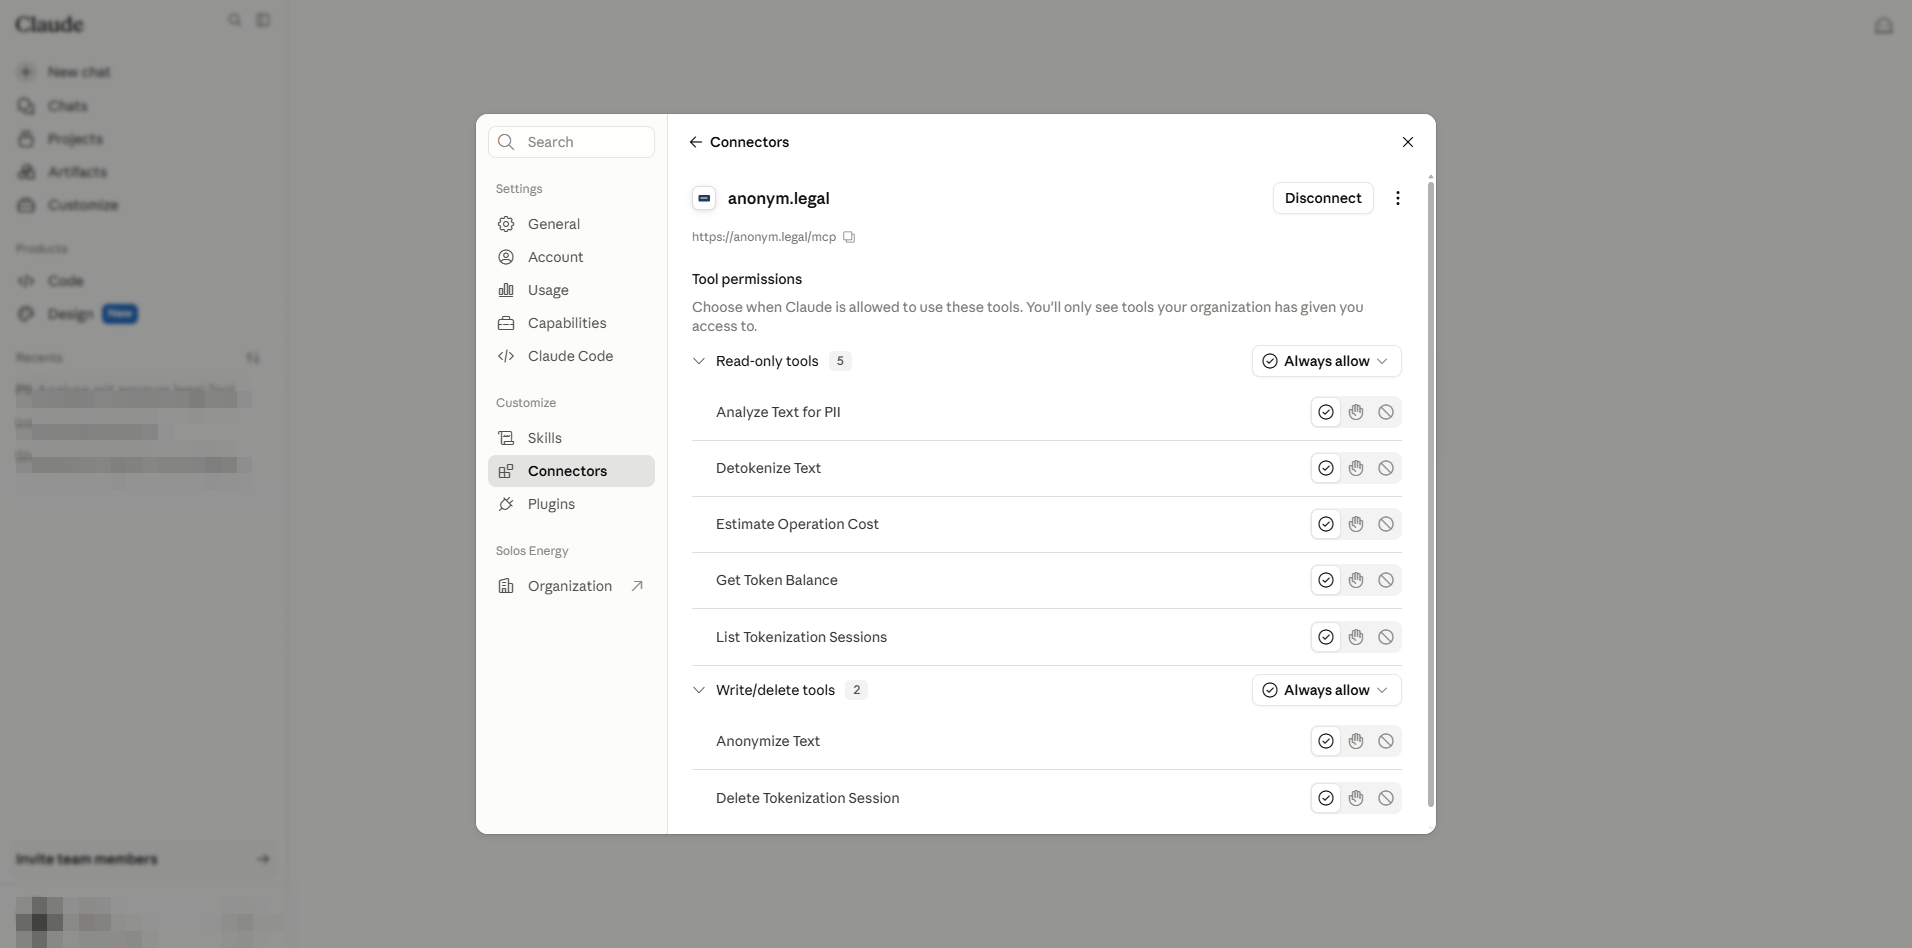
รายละเอียดตัวเชื่อมต่อของผู้ใช้: URL เซิร์ฟเวอร์สามารถคัดลอกได้ ส่วนสิทธิ์ด้านล่างจำกัดเฉพาะผู้ใช้นี้เท่านั้น - 4
เมนู More options มี Refresh tools list (ดึงแคตตาล็อกเครื่องมือจากเซิร์ฟเวอร์อีกครั้ง) และ Remove (เพิกถอนเฉพาะการให้สิทธิ์ของผู้ใช้นี้ — ไม่ได้ลบตัวเชื่อมต่อสำหรับพื้นที่ทำงาน)
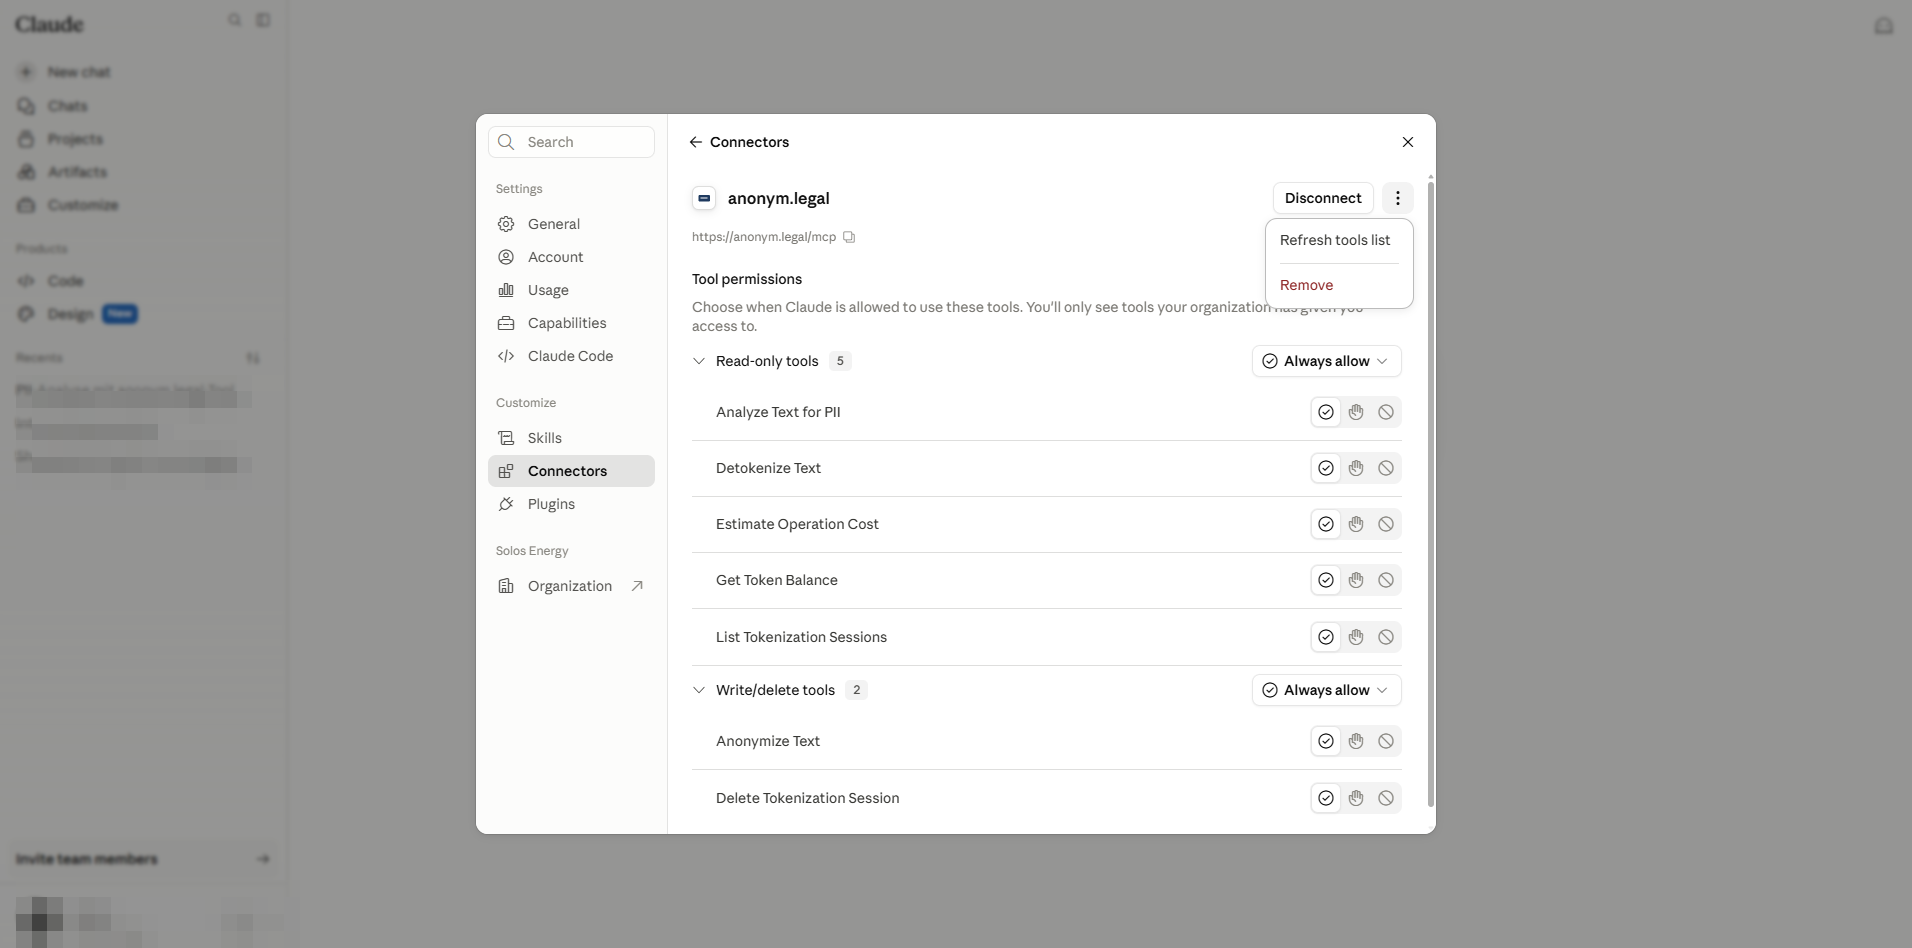
Refresh กับ Remove เฉพาะผู้ดูแลระบบเท่านั้นที่สามารถลบตัวเชื่อมต่อได้อย่างสมบูรณ์ (ส่วน A §5)
7. ผู้ใช้ — การตั้งค่าต่อเครื่องมือ
แต่ละแถวใน Tool permissions แสดงปุ่มตัวเลือกสามทาง: Always allow / Needs approval / Blocked ทั้งสามเป็นตัวเลือกของผู้ใช้เอง โดยถูกจำกัดโดยเพดานของผู้ดูแลระบบจาก §3
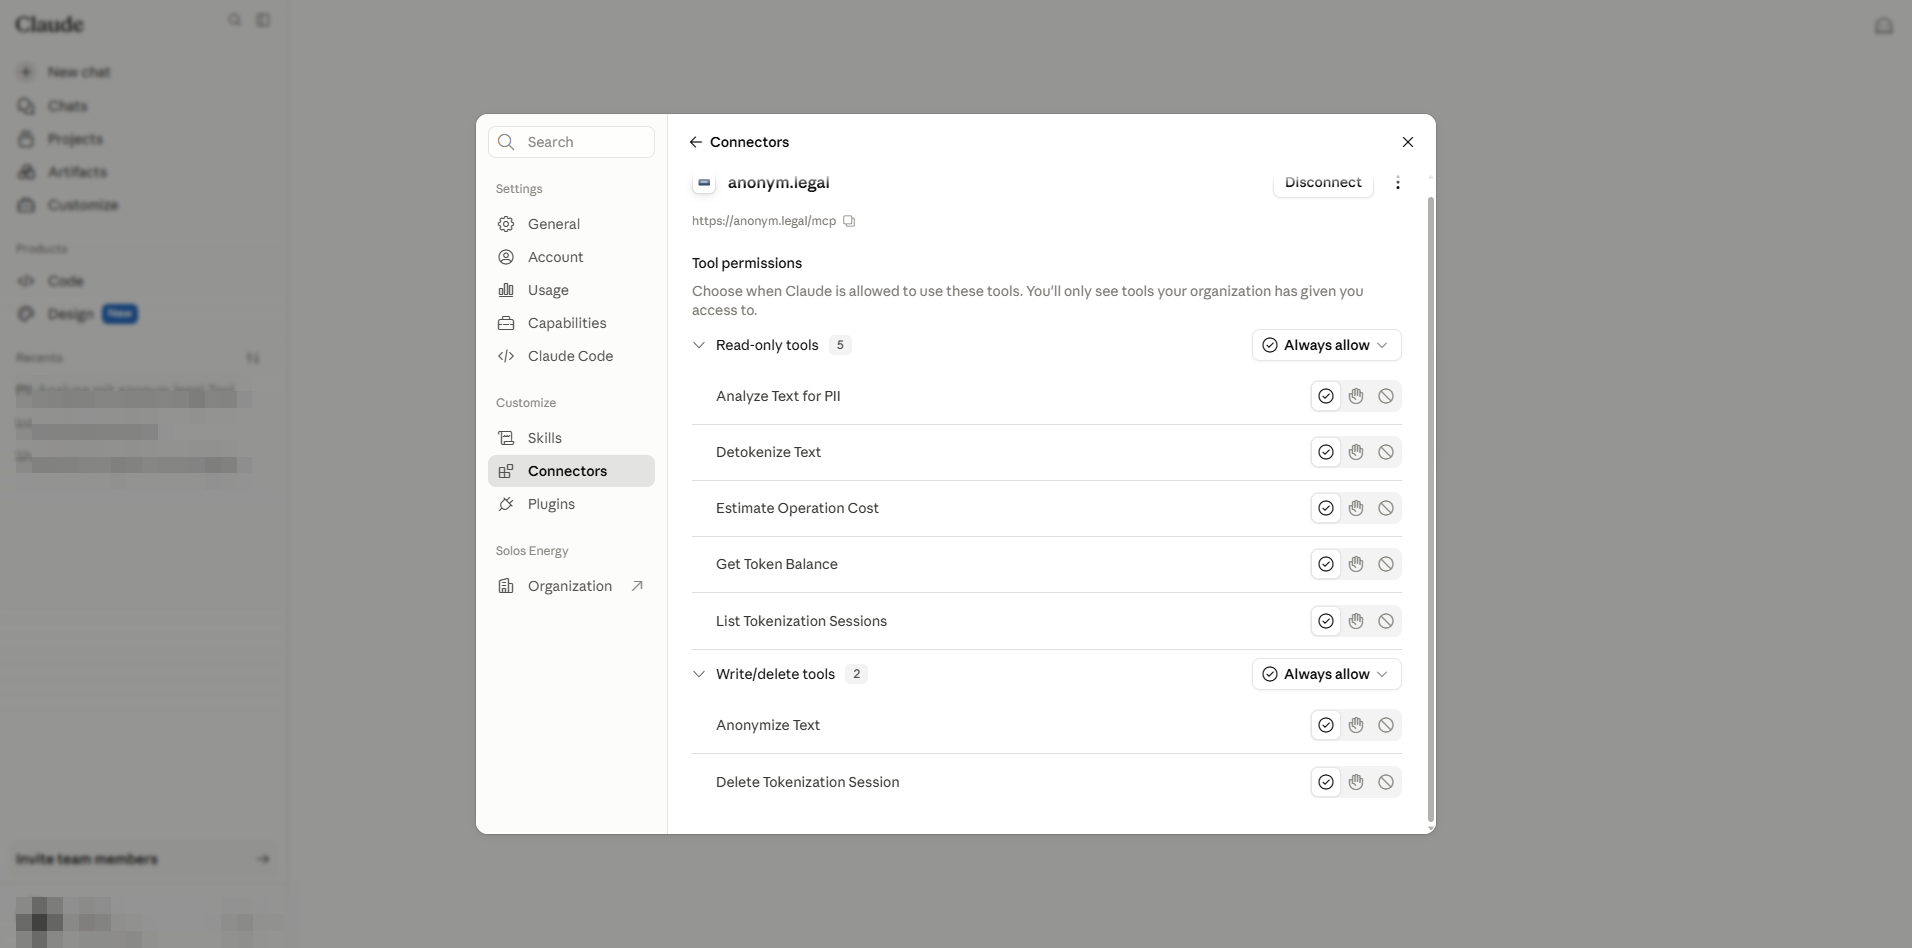
| ตัวเลือกของผู้ใช้ | ผลระหว่างแชท | เหมาะสำหรับ |
|---|---|---|
| Always allow | Claude เรียกเครื่องมือโดยไม่ถาม | ยูทิลิตี้อ่านอย่างเดียวที่คุณใช้ตลอดเวลา |
| Needs approval (เรียกอีกอย่างว่า "Ask") | Claude ขอการยืนยันแบบคลิกเดียวทุกครั้ง | เครื่องมือเขียน / ลบ ปริมาณงานที่ละเอียดอ่อน |
| Blocked | เครื่องมือถูกซ่อนจาก Claude ในบัญชีนี้ | การเลือกไม่ใช้ส่วนตัวจากเครื่องมือที่ทีมของคุณใช้อยู่ |
8. ยืนยันด้วยการเรียกเครื่องมือแบบสด
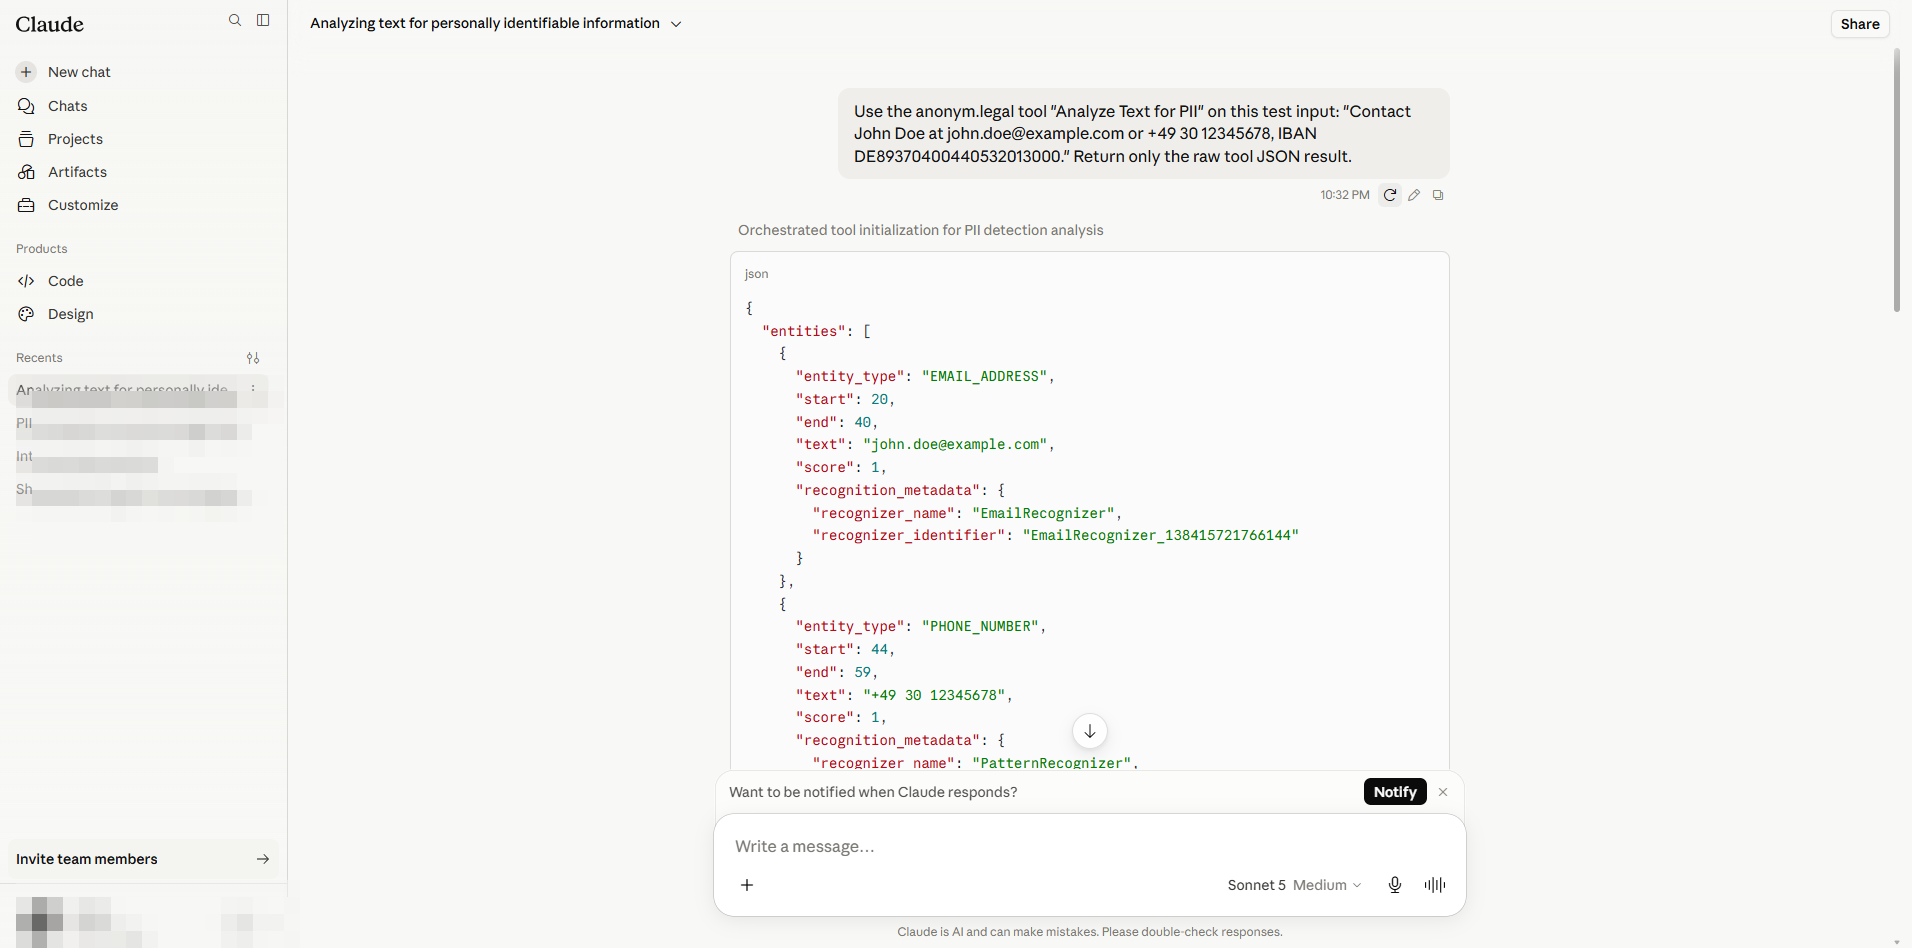
เปิดแชทใหม่และสั่งให้ Claude เรียกเครื่องมือ anonym.legal เฉพาะเจาะจง ตัวอย่างพรอมต์ที่ใช้ในคู่มือนี้:
Use the anonym.legal tool "Analyze Text for PII" on this test input:
"Contact John Doe at john.doe@example.com or +49 30 12345678, IBAN DE89370400440532013000."
Return only the raw tool JSON result.
Claude เรียกเครื่องมือและสตรีมการตอบสนอง JSON ภาพหน้าจอแสดงเก้าเอนทิตีที่ตรวจจับได้ รวมถึง PERSON, EMAIL_ADDRESS, PHONE_NUMBER และ IBAN_CODE
9. อ้างอิง: โมเดลสิทธิ์และความเสี่ยง
ผู้ดูแลระบบเทียบกับผู้ใช้ — แต่ละฝ่ายควบคุมอะไร
| ประเด็น | ผู้ดูแลระบบ (ส่วน A) | ผู้ใช้ (ส่วน B) |
|---|---|---|
| ลงทะเบียน / ลบตัวเชื่อมต่อสำหรับพื้นที่ทำงาน | ใช่ ที่ /admin-settings/connectors | ไม่ |
| ตั้งค่าเพดานต่อเครื่องมือ (ระดับสูงสุดที่ผู้ใช้เลือกได้) | ใช่ | ไม่ |
| เปิดใช้ระดับ "Always allow" (ประตู Cowork) | ใช่ ที่ /admin-settings/cowork | ไม่ |
| เข้าสู่ระบบ OAuth ด้วยบัญชี anonym.legal | ไม่ (เว้นแต่ทำในฐานะผู้ใช้ปลายทางด้วย) | ใช่ ครั้งเดียวต่อบัญชี |
| เลือกการตั้งค่าต่อเครื่องมือภายในเพดาน | ไม่ | ใช่ ที่ /customize/connectors |
| เพิกถอนการเชื่อมต่อของตนโดยไม่กระทบผู้อื่น | ไม่เกี่ยว | ใช่ — "Remove" บนแถว |
เมทริกซ์เพดาน
| การตั้งค่าของผู้ดูแลระบบ | ผู้ใช้สามารถเลือก… | ผลระหว่างแชท |
|---|---|---|
| Always allow | Always allow / Needs approval / Blocked | ตัวเลือกของผู้ใช้เต็มที่ จนถึงการใช้แบบไม่มีคนดูแล |
| Approval required | Needs approval / Blocked (ไม่มี "Always allow") | Claude ยืนยันเสมอ |
| Blocked | — | เครื่องมือไม่ปรากฏ |
Individual sign-in เทียบกับ Managed authorization
หมายเหตุด้านความปลอดภัย
- เพิ่มเฉพาะตัวเชื่อมต่อจากนักพัฒนาที่คุณไว้วางใจ เซิร์ฟเวอร์ MCP ที่เป็นอันตรายสามารถแทรกพรอมต์ผ่านการตอบสนองของเครื่องมือเพื่อหลอกให้ Claude ดำเนินการที่เป็นอันตราย ("prompt injection ทางอ้อม")
- การตั้งค่าข้อจำกัดเริ่มต้นสำหรับเครื่องมือที่ยังไม่ได้กำหนดค่าคือตาข่ายความปลอดภัยของคุณหากผู้ให้บริการส่งความสามารถใหม่โดยไม่มีการแจ้งเตือน — ตั้งเป็น Blocked เพื่อกำหนดให้ผู้ดูแลระบบต้องตรวจสอบทุกครั้ง
- Cowork "Skip all approvals" ปิดคำสั่งยืนยันทุกอย่างในการเรียกใช้แบบ agent อย่าเปิดใช้งานสำหรับเทนแนนต์ที่ประมวลผลข้อมูลที่ถูกกำกับดูแล
- หมุนเวียนข้อมูลรับรองที่ใช้ทดสอบตัวเชื่อมต่อก่อนที่จะโปรโมตให้กับผู้ใช้ในการผลิต
การตั้งค่าแต่ละอย่างอยู่ที่ใด
| การตั้งค่า | บทบาท | ตำแหน่ง |
|---|---|---|
| เพิ่ม / ลบตัวเชื่อมต่อองค์กร | ผู้ดูแลระบบ | /admin-settings/connectors |
| เพดานต่อเครื่องมือ | ผู้ดูแลระบบ | /admin-settings/connectors → รายละเอียดตัวเชื่อมต่อ |
| ข้อจำกัดเริ่มต้นสำหรับเครื่องมือที่ยังไม่ได้กำหนดค่า | ผู้ดูแลระบบ | แผงเดียวกัน ด้านบนของ Tool permissions |
| ประตู "Always allow" และ Skip approvals | ผู้ดูแลระบบ | /admin-settings/cowork |
| เชื่อมต่อ / ตัดการเชื่อมต่อ (บัญชีของตน) | ผู้ใช้ | /customize/connectors |
| การตั้งค่าต่อเครื่องมือ (บัญชีของตน) | ผู้ใช้ | /customize/connectors → รายละเอียดตัวเชื่อมต่อ |
| ภาษา / ภูมิภาค | ผู้ใช้ | เมนูโปรไฟล์แถบด้านข้าง → Language |
แหล่งที่มา: การจับภาพจริงบน claude.ai และเอกสารเซิร์ฟเวอร์ MCP ของ anonym.legal ไอคอนและ UI เป็นของ Anthropic และ anonym.legal ตามลำดับ
พร้อมปกป้องทีมของคุณแล้วหรือยัง?
เริ่มไม่ระบุตัวตนก่อนถึง Claude
สร้างบัญชี anonym.legal เชื่อมต่อกับพื้นที่ทำงาน Claude Enterprise ของคุณ และทุกข้อความจะปราศจาก PII โดยค่าเริ่มต้น
Limitations / Important note
- Screenshots are captured from the Claude Enterprise web UI; layout may change without notice.
- This guide is informational, not legal advice. Verify policies with your compliance team.